




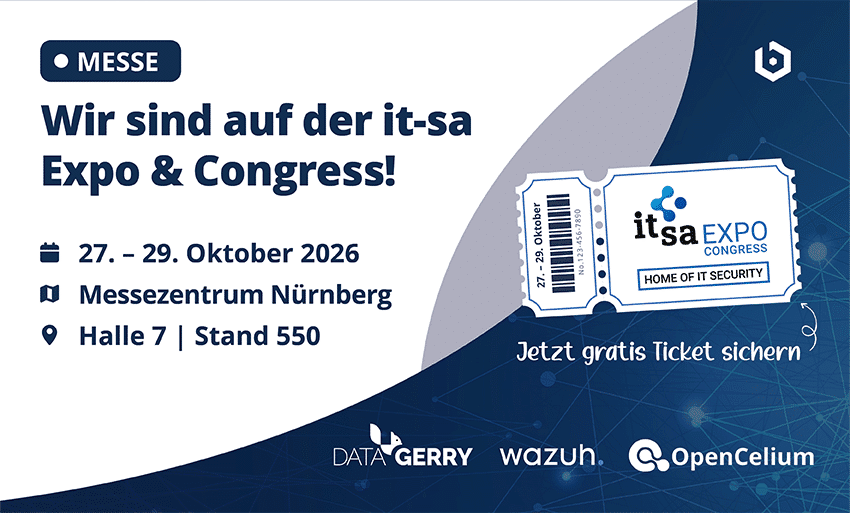
Vom 27. bis 29. Oktober 2026 trifft sich die IT-Security-Branche wieder auf der it-sa Expo&Congress in Nürnberg und natürlich sind auch wir mit dabei.
Sie finden uns an allen drei Messetagen in Halle 7, Stand 7-550. Im Mittelpunkt stehen in diesem Jahr Wazuh, DataGerry und OpenCelium und die Frage, wie sich IT-Transparenz, Angriffserkennung, Informationssicherheitsmanagement und Automation zu einem durchgängigen Security-Prozess verbinden lassen.
Dabei bleibt es nicht bei der Theorie: An unserem Stand erwarten Sie Live-Demos, kompakte Vorträge und konkrete Use Cases aus der Praxis. Darüber hinaus sind wir am Donnerstag mit zwei offiziellen Fachvorträgen im Programm der it-sa vertreten.
Die Inhalte im Überbick:
Unsere Fachvorträge auf der it-sa 2026
In zwei kompakten Fachvorträgen zeigen wir, wie sich Security-Prozesse mit Open-Source-Technologien praxisnah umsetzen und weiterentwickeln lassen.
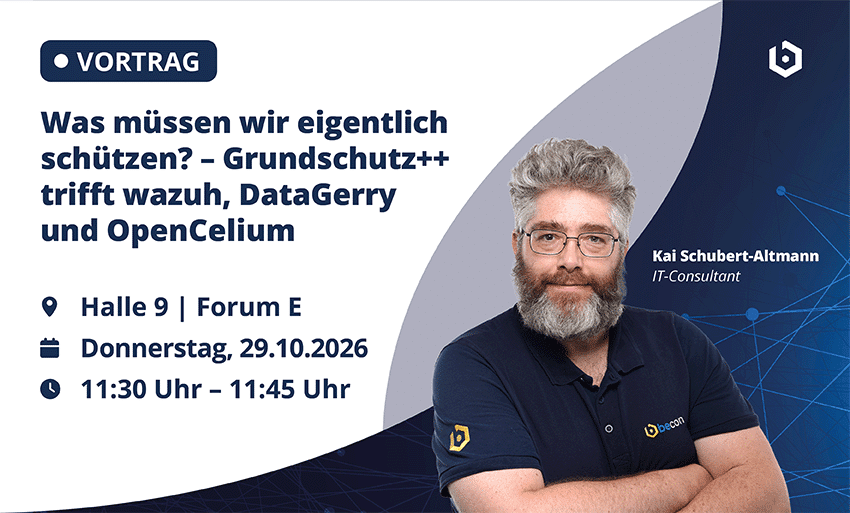
Vortrag 1: Was müssen wir eigentlich schützen?
Grundschutz++ trifft Wazuh, DataGerry und OpenCelium
Donnerstag, 29. Oktober 2026 | 11:30–11:45 Uhr
Halle 9 | Forum E
Informationssicherheit beginnt nicht erst bei der Frage, welche Schwachstelle heute entdeckt wurde. Zunächst muss klar sein, welche Informationen, Anwendungen, Systeme und Geschäftsprozesse überhaupt schützenswert sind und wie diese miteinander zusammenhängen. In unserem ersten Praxisvortrag zeigen wir, wie sich Grundschutz++ mit Wazuh, DataGerry und OpenCelium zu einem durchgängigen Prozess verbinden lässt.

DataGerry bildet dabei die zentrale Informationsbasis. Geschäftsprozesse, Anwendungen, Systeme, Verantwortlichkeiten, Beziehungen und Schutzbedarfe werden strukturiert erfasst und miteinander verknüpft.

Wazuh liefert den aktuellen technischen Blick auf die tatsächlich betriebene Infrastruktur. Dazu gehören unter anderem Informationen über Systeme, Betriebssysteme, installierte Software und Versionen sowie erkannte Schwachstellen.

OpenCelium verbindet beide Welten. Über automatisierte Workflows werden Informationen aus Wazuh abgerufen, transformiert und an DataGerry übertragen.
Besonders anschaulich wird das bei einer erkannten CVE: Wazuh liefert die technische Information über die Schwachstelle. OpenCelium überträgt sie automatisiert an DataGerry und verknüpft sie dort mit dem betroffenen Configuration Item. Aus der technischen Information „System X ist von CVE Y betroffen“ entsteht dadurch der für eine fundierte Sicherheitsentscheidung notwendige Kontext:
- Welche Anwendung ist betroffen?
- Welcher Geschäftsprozess hängt davon ab?
- Welchen Schutzbedarf besitzt dieser Prozess?
- Wer ist verantwortlich?
- Welche weiteren Systeme sind damit verbunden?
In einer Live-Demonstration während des Vortrags zeigen wir den gesamten Ablauf von der strukturierten Abbildung des Informationsverbunds über Inventory und Schwachstellenerkennung bis zur automatisierten Integration.
Der Prozess dahinter: Erkennen → Integrieren → Kontext herstellen → Bewerten → Dokumentieren
Vortrag 2: Lizenzfreies Open-Source Security Operations Center mit Wazuh
Donnerstag, 29. Oktober 2026 | 12:00–12:15 Uhr
Halle 7 | Forum C
Hier steht die operative IT-Security im Mittelpunkt: Wie lässt sich mit Open-Source-Technologien ein Security Operations Center aufbauen? Anhand konkreter Praxisbeispiele zeigen wir, wie sich mit Wazuh und DFIR-IRIS ein Open Source SOC realisieren lässt.
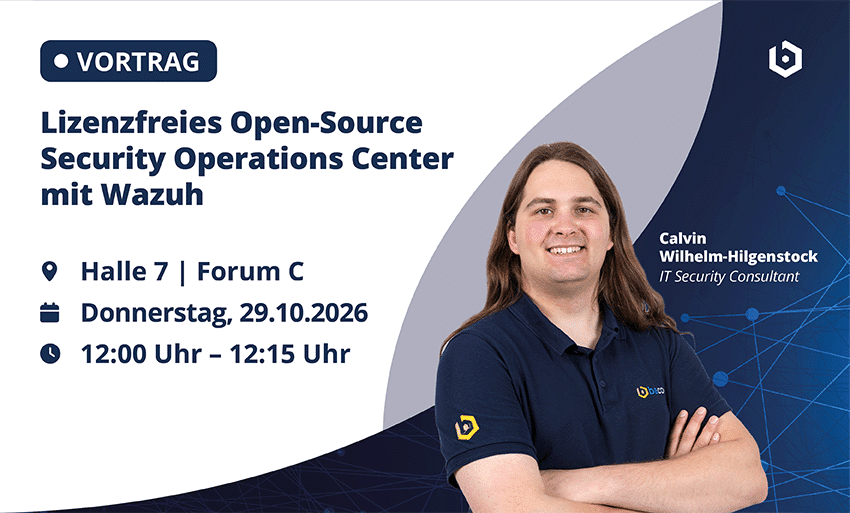
In dem 15-minütigen Vortrag geben wir Einblicke in die technische Umsetzung von der Event-Erfassung über das Alerting bis zur Incident Response. Dabei zeigen wir unter anderem, wie Windows-, Linux- und Netzwerkumgebungen zentral überwacht und Security Events verarbeitet werden können. Weitere Themen sind:
- Architektur und Aufbau eines Open Source SOC
- zentrale Event-Erfassung
- Security Monitoring und Alerting
- Überwachung von Windows-, Linux- und Netzwerkumgebungen
- eigene Wazuh Rules und Decoder
- Verarbeitung von Security Events
- Incident Response mit DFIR-IRIS
- Skalierung, Storage und Hochverfügbarkeit
Der Fokus liegt bewusst auf der Praxis. Im Anschluss an den Vortrag können Sie Ihre Fragen direkt mit uns besprechen und die Umgebung hands-on an unserem Stand in Halle 7 ansehen.
Live am Stand: Kurzvorträge, Demos und konkrete Use Cases
Auch abseits der beiden offiziellen Vorträge lohnt sich ein Besuch an unserem Stand. In Halle 7, Stand 7-550 erwartet Sie während der drei Messetage ein eigenes Programm mit kompakten Vorträgen und Live-Demos rund um Wazuh, DataGerry und OpenCelium.
Statt nur über Funktionen und Konzepte zu sprechen, möchten wir zeigen, wie die Lösungen in der Praxis zusammenspielen. Dabei geht es unter anderem um Open Source Security, CMDB, Vulnerability Management, Security Monitoring, API-basierte Integration und Automation.
Sie können sich konkrete Anwendungsfälle live ansehen, Fragen direkt mit unseren Experten besprechen und gemeinsam mit uns betrachten, wie sich die gezeigten Ansätze auf Ihre eigene IT- und Security-Landschaft übertragen lassen.
Drei Lösungen, ein gemeinsamer Security-Prozess
Ein Schwerpunkt unseres Messeauftritts ist das Zusammenspiel von Wazuh, DataGerry und OpenCelium. Denn moderne IT-Sicherheit scheitert selten daran, dass Unternehmen zu wenige Informationen haben. Häufig besteht das eigentliche Problem darin, dass relevante Informationen auf unterschiedliche Systeme verteilt sind.
Die CMDB kennt die IT-Infrastruktur und deren Abhängigkeiten. Security-Lösungen erkennen Schwachstellen und verdächtige Aktivitäten. Informationen über Geschäftsprozesse, Verantwortlichkeiten und Schutzbedarfe liegen wiederum an anderer Stelle. Für fundierte Sicherheitsentscheidungen müssen diese Informationen zusammenkommen.

DataGerry schafft als flexible Open Source CMDB eine zentrale Informationsbasis. Systeme, Anwendungen, Geschäftsprozesse, Verantwortlichkeiten, Beziehungen und Schutzbedarfe lassen sich strukturiert erfassen und miteinander verknüpfen.
Wazuh ergänzt diese Informationen um den aktuellen Blick auf die tatsächlich betriebene Infrastruktur und unterstützt unter anderem bei Security Monitoring, Threat Detection und Vulnerability Detection.
OpenCelium bildet die Integrationsschicht zwischen den Systemen. Über API-basierte Workflows können Informationen automatisiert ausgetauscht, transformiert und weiterverarbeitet werden.
Damit entstehen keine isolierten Werkzeuge, sondern miteinander verbundene Prozesse und Informationen. Ein entscheidender Mehrwert dieser Verbindung zeigt sich beim Vulnerability Management. Eine erkannte Schwachstelle ist zunächst eine technische Information. Für eine sinnvolle Priorisierung muss jedoch klar sein, welche Bedeutung das betroffene System für das Unternehmen hat. Genau hier bringt das Zusammenspiel der drei Lösungen technischen und organisatorischen Kontext zusammen.
Treffen wir uns auf der it-sa 2026!
27.–29. Oktober 2026
Halle 7 | Stand 7-550
Wir freuen uns auf drei spannende Messetage, viele fachliche Gespräche und darauf, Ihnen unsere Lösungen und Use Cases live zu zeigen.
Noch kein Ticket für die it-sa 2026?
Dann sichern Sie sich jetzt Ihr kostenloses Ticket für die it-sa 2026. Wir freuen uns darauf, Sie in Nürnberg zu treffen!
becon Blog
Weitere Artikel zu diesem Thema
Kontakt
Kontaktieren Sie uns!
Wir freuen uns von Ihnen zu hören.
Sie haben Fragen oder stehen vor einer besonderen Herausforderung? Unser engagiertes Team steht Ihnen für eine unverbindliche Beratung gerne zur Verfügung.