




Künstliche Intelligenz verändert die Cyberbedrohungslage. Schwachstellen können schneller identifiziert, Angriffsmöglichkeiten automatisiert analysiert und komplexe Attacken mit deutlich geringerem Aufwand vorbereitet werden.
Die Europäische Zentralbank (EZB) reagiert darauf mit einem ungewöhnlich konkreten Schritt. Mit dem „Dear CEO Letter – Addressing AI-enabled cybersecurity threats“ vom 7. Juli 2026 fordert sie die CEOs der direkt beaufsichtigten bedeutenden Institute auf, ihre Cyberresilienz angesichts dieser Entwicklung zu überprüfen und konkrete Maßnahmen einzuleiten.
Dabei geht es nicht primär um den Einsatz von KI innerhalb der Banken. Die entscheidende Frage lautet: Sind bestehende Sicherheitsmaßnahmen noch ausreichend, wenn Angreifer Schwachstellen schneller finden und das Zeitfenster für Erkennung, Patching und Reaktion immer kleiner wird?
KI beschleunigt bekannte Cyberrisiken
Die grundlegenden Risiken sind nicht neu. Neu sind Geschwindigkeit, Skalierbarkeit und Zugänglichkeit moderner Angriffsmöglichkeiten.
Die EZB warnt insbesondere davor, dass neue KI-Modelle Schwachstellen schneller identifizieren und ausnutzen können. Auch bislang weniger kritische Schwachstellen können in Kombination zu ernsthaften Angriffspfaden werden. Gleichzeitig können veröffentlichte Patches analysiert werden, um daraus Rückschlüsse auf die zugrunde liegende Schwachstelle zu ziehen.
Für Unternehmen bedeutet das vor allem eines: Zeit wird zum kritischen Faktor.
Wenn zwischen der Identifikation einer Schwachstelle, ihrer Bewertung und dem tatsächlichen Patch Tage oder Wochen liegen, wächst das Risiko, dass Angreifer schneller sind.
Damit gewinnen einige grundlegende Fragen erheblich an Bedeutung: Welche Systeme betreiben wir überhaupt? Welche davon sind aus dem Internet erreichbar? Welche Software-Komponenten werden eingesetzt? Wo bestehen Schwachstellen? Welche Systeme sind besonders kritisch – und würden wir einen Angriff darauf rechtzeitig erkennen?
Cyberresilienz wird zur Managementaufgabe
Der CEO Letter adressiert bewusst nicht nur IT- oder Security-Verantwortliche.
Die EZB sieht die veränderte Bedrohungslage als strategische Herausforderung und fordert die Leitungsorgane auf, Verantwortung zu übernehmen. Dazu gehört auch die Frage, ob Investitionen, Personal, Werkzeuge, Risikotoleranzen und Governance noch zur aktuellen Bedrohungslage passen.
Damit verschiebt sich auch die Perspektive. Es reicht nicht, Security-Produkte einzusetzen oder einzelne regulatorische Anforderungen formal abzuhaken. Unternehmen müssen nachvollziehbar zeigen können, dass sie ihre Risiken kennen, Schwachstellen rechtzeitig behandeln, Angriffe erkennen und auf erfolgreiche Angriffe vorbereitet sind.
Sechs Handlungsfelder stehen im Fokus
Im Annex des CEO Letters nennt die EZB sechs konkrete Focus Areas. Vier davon adressieren kurzfristige Maßnahmen, zwei weitere strukturelle Verbesserungen.
1. Attack Surface Management
Institute sollen ihre ICT-Assets (Information and Communication Technology Assets) einschließlich Drittanbieter-Software und Open-Source-Komponenten kennen. Besondere Aufmerksamkeit gilt internet-exponierten Systemen, Cloud-Ressourcen und externen Verbindungen.
Die Grundlage dafür ist simpel, aber entscheidend: Was nicht bekannt ist, kann nicht bewertet und geschützt werden.
2. Vulnerability- und Patch-Management
Schwachstellen müssen erkannt, risikoorientiert priorisiert und schnell behoben werden können. Entscheidend ist dabei die gesamte Prozesskette:
Asset → Schwachstelle → Kritikalität → Priorisierung → Patch → Verifikation
Ein Vulnerability Scanner allein reicht nicht. Entscheidend ist, ob aus einem Finding rechtzeitig eine wirksame Maßnahme entsteht.
3. Monitoring und Detection
Die EZB fordert eine wirksame Überwachung von Anwendungen, Zugriffen, Netzwerkverkehr und weiteren sicherheitsrelevanten Daten.
Auch hier gilt: Ein SIEM oder XDR allein schafft noch keine Sicherheit. Relevant ist, ob die richtigen Systeme angebunden sind, geeignete Detection-Regeln existieren und aus erkannten Ereignissen definierte Reaktionen entstehen.
4. Governance, Ressourcen und Supply Chain
Cyberresilienz ist nicht ausschließlich ein technisches Problem. Budget, Personal, Prozesse und Verantwortlichkeiten müssen zur Bedrohungslage passen.
Das gilt auch für externe Dienstleister. Ausgelagerte ICT-Leistungen beseitigen das Risiko nicht – sie verändern lediglich, wo es entsteht und wie es kontrolliert werden muss.
5. Defense-in-Depth und Modernisierung
Segmentierung, Zero Trust, Least Privilege, Multi-Faktor-Authentifizierung, sichere Konfigurationen und umfassendes Logging sollen verhindern, dass eine erste Kompromittierung automatisch zum Zugriff auf weitere kritische Systeme führt.
Auch Legacy- und End-of-Life-Systeme geraten dabei ausdrücklich in den Fokus.
6. Operational Resilience und Incident Response
Nicht jeder Angriff lässt sich verhindern. Deshalb müssen auch Incident Response, Krisenmanagement, Backups, Failover und Wiederherstellung funktionieren und regelmäßig getestet werden.
Neben „Wie verhindern wir den Angriff?“ steht damit gleichberechtigt die Frage:
„Was passiert, wenn der Angriff erfolgreich ist?“
DORA ist die Basis – der CEO Letter erhöht den Handlungsdruck
Die Institute starten dabei nicht bei null. Mit DORA besteht bereits ein regulatorischer Rahmen für ICT-Risikomanagement, Incident Response, Resilience Testing und das Management von Drittparteienrisiken.
Der CEO Letter schafft deshalb kein zweites, paralleles Cybersecurity-Programm. Er macht vielmehr deutlich, dass bestehende Maßnahmen angesichts der beschleunigten Bedrohungslage erneut auf ihre tatsächliche Wirksamkeit geprüft werden müssen.
Für direkt beaufsichtigte bedeutende Institute wird daraus ein konkreter Auftrag:
Bis zum 31. Oktober 2026 erwartet die EZB einen umfassenden Aktionsplan mit konkreten Maßnahmen, benötigten Ressourcen, klaren Verantwortlichkeiten und Zeitplänen.
Die EZB kündigt zudem an, diese Pläne institutsübergreifend auszuwerten und die Umsetzung weiterzuverfolgen.
Vom CEO Letter zur konkreten Roadmap
Die sechs Focus Areas zu kennen, ist der einfache Teil. Schwieriger ist die Frage:
Wo stehen wir heute – und was müssen wir konkret verändern?
Genau dafür bietet sich ein strukturierter Assessment-Ansatz an:
CEO Letter → Focus Areas → Ist-Stand → Gaps → Controls → Maßnahmen → Priorisierung → Roadmap
Dabei sollte nicht nur geprüft werden, ob eine Maßnahme formal vorhanden ist, sondern ob sie tatsächlich funktioniert.
Eine CMDB bedeutet noch nicht automatisch, dass alle Assets bekannt sind. Ein Vulnerability Scanner garantiert keine zeitnahe Behebung kritischer Schwachstellen. Und ein SIEM stellt nicht automatisch sicher, dass relevante Angriffe erkannt werden.
Das Ziel ist deshalb keine weitere Checkliste, sondern ein belastbares Gesamtbild:
Was funktioniert bereits? Wo bestehen Lücken? Was muss kurzfristig verbessert werden? Und welche strukturellen Maßnahmen sind mittel- und langfristig notwendig?
Daraus entsteht eine priorisierte Roadmap mit Maßnahmen, Verantwortlichkeiten, Ressourcen und realistischen Zeiträumen.
Wie becon unterstützt
Genau an dieser Stelle setzen wir bei becon an.
Wir unterstützen Unternehmen dabei, regulatorische und technische Anforderungen in konkrete Security-Maßnahmen zu übersetzen – von der strukturierten Bestandsaufnahme über die Gap-Analyse bis zur priorisierten Roadmap und technischen Umsetzung.
Dabei betrachten wir nicht nur einzelne Werkzeuge, sondern deren Zusammenspiel: Asset Visibility, Vulnerability Management, Security Monitoring und Detection, Systemintegration sowie die dahinterliegenden Prozesse und Verantwortlichkeiten.
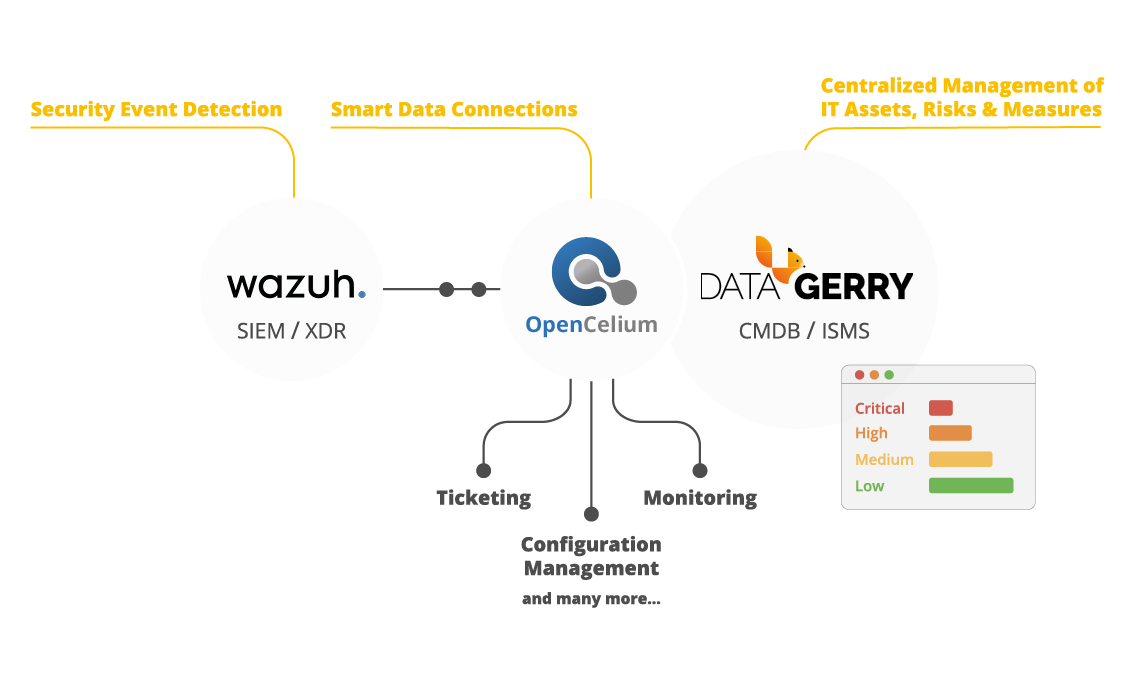
Mit Lösungen wie DataGerry für Asset- und Configuration-Management, OpenCelium für die Integration unterschiedlicher Systeme und Datenquellen sowie Wazuh für SIEM/XDR, Vulnerability Detection und Security Monitoring können zentrale Bausteine einer solchen Architektur mit offenen Technologien umgesetzt werden.
Entscheidend bleibt jedoch das Gesamtsystem: Transparenz schaffen, Risiken erkennen, Maßnahmen priorisieren und deren Wirksamkeit nachweisen.
Von der Anforderung zur Umsetzung
Der CEO Letter der EZB macht eines deutlich: Unternehmen müssen nicht zwangsläufig alles neu aufbauen. Sie müssen aber wissen, wo sie stehen, welche Lücken bestehen und ob ihre heutigen Prozesse schnell genug für die Bedrohungen von morgen sind.
Sie möchten die sechs Focus Areas des EZB CEO Letters strukturiert bewerten und daraus einen konkreten Maßnahmenplan entwickeln?
Sprechen Sie mit uns. Gemeinsam analysieren wir Ihren aktuellen Stand, identifizieren Handlungsbedarf und entwickeln daraus eine priorisierte und umsetzbare Cybersecurity-Roadmap.
becon Blog
Weitere Artikel zu diesem Thema
Kontakt
Kontaktieren Sie uns!
Wir freuen uns von Ihnen zu hören.
Sie haben Fragen oder stehen vor einer besonderen Herausforderung? Unser engagiertes Team steht Ihnen für eine unverbindliche Beratung gerne zur Verfügung.