




Greenbone OpenVAS: Netzwerkbasiertes Vulnerability Management
Greenbone OpenVAS ist eine Open-Source-Lösung für aktives Netzwerk- Schwachstellen-Scanning.
Security Monitoring & XDR in Echtzeit
Vulnerability Management & Härtung
Automatisierte Compliance-Nachweise
180.000+
Network Vulnerability Tests
(NVTs)
100 % agentenlos
Schwachstellenprüfung ohne Installation auf Zielsystemen
IT, IoT & OT
Auch Netzwerkgeräte und Systeme ohne eigenen Agenten prüfbar
GREENBONE OPENVAS
OpenVAS: Agentenloser Schwachstellenscanner für Ihre gesamte Netzwerkinfrastruktur
Greenbone OpenVAS erkennt Sicherheitslücken in der gesamten Netzwerkinfrastruktur, aktiv und von außen, ohne dass ein Agent auf dem Zielsystem installiert werden muss. Damit schließt sie genau die Lücke, die agentenbasierte Tools wie Wazuh strukturell nicht schließen können: Netzwerkkomponenten, Drucker, IoT-Geräte, OT-Systeme, Embedded Systems und alle weiteren Geräte ohne eigenes Betriebssystem bleiben in agentenbasierten Ansätzen unsichtbar. Für Greenbone OpenVAS sind sie prüfbare Ziele wie jedes andere.
Die Plattform basiert auf dem Greenbone Vulnerability Management Framework (GVM) und wird von Greenbone Networks, einem deutschen Unternehmen, aktiv weiterentwickelt. Über 180.000 Network Vulnerability Tests (NVTs) decken bekannte CVEs, Fehlkonfigurationen, schwache Authentifizierung und unsichere Dienste ab. Die Community Edition ist kostenlos verfügbar, vollständig in Ihrer eigenen Infrastruktur betreibbar und lässt sich nahtlos in bestehende Security-Operations-Stacks integrieren.
becon implementiert Greenbone OpenVAS als festen Bestandteil einer vollständigen Vulnerability-Management-Strategie, abgestimmt auf Ihre Umgebung und eingebettet in den gemeinsamen Betrieb mit Wazuh.
SECURITY OPERATIONS
Unsere Lösungen rund um Greenbone OpenVAS
Netzwerk-Discovery
Was ist in meinem Netzwerk eigentlich alles vorhanden?
Vulnerability Assessment
Welche Schwachstellen sind von außen ausnutzbar, und wie verändert sich das über die Zeit?
OT- / Gerätesichtbarkeit
Wie deckt ihr Geräte ab, die keinen Agenten tragen können?
SYSTEMÜBERSICHT
Die Funktionen von Greenbone OpenVAS im Überblick
Greenbone OpenVAS basiert auf dem Greenbone Vulnerability Management Framework und besteht aus mehreren Komponenten:
- dem OpenVAS Scanner, der die aktiven Prüfungen gegen Zielsysteme durchführt
- dem Greenbone Vulnerability Manager (GVM), der Scans orchestriert, Ergebnisse speichert und Berichte erzeugt
- dem Greenbone Security Assistant (GSA), der die webbasierte Oberfläche für Konfiguration, Scanning und Reporting bereitstellt.
Netzwerk-Discovery und Asset-Erkennung
Greenbone OpenVAS scannt per ICMP, TCP und UDP alle erreichbaren Hosts in definierten IP-Bereichen und ermittelt offene Ports, laufende Dienste und Betriebssystem-Fingerprints. Das Discovery kann auf einzelne Segmente, Subnets oder vollständige Netzwerke angewendet werden und liefert eine aktuelle Bestandsaufnahme aller erreichbaren Systeme, unabhängig davon, ob diese im Asset Management bekannt sind.
Unauthentifiziertes Scanning
Beim unauthentifizierten Scan prüft Greenbone OpenVAS aus der Außenperspektive, welche Dienste erreichbar sind und welche bekannten Schwachstellen diese aufweisen. Dieser Modus entspricht der Perspektive eines externen Angreifers und liefert eine realistische Einschätzung der extern sichtbaren Angriffsfläche: welche Dienste müssen überhaupt erreichbar sein, welche offenbaren verwundbare Versionen, und welche Authentifizierungsmechanismen sind unzureichend gesichert.
Authentifiziertes Scanning
Mit gültigen Zugangsdaten prüft Greenbone OpenVAS deutlich tiefer: installierte Softwarepakete, Systemkonfigurationen, lokale Dienste und Kernel-Versionen werden direkt ausgelesen und gegen bekannte CVEs abgeglichen. Authentifizierte Scans decken deutlich mehr Schwachstellen auf als unauthentifizierte Prüfungen und sind für Systeme mit Agenten- Einschränkungen, etwa OT-Systeme oder Netzwerkgeräte, oft die einzige Möglichkeit, eine vollständige Schwachstellenprüfung durchzuführen.
Policy-basiertes Scanning
Greenbone OpenVAS erlaubt die Definition von Scan-Policies, die genau festlegen, welche Prüfungen auf welchen Systemen durchgeführt werden. Netzwerkgeräte bekommen andere Prüfprofile als Windows-Server, OTSysteme andere als Cloud-Instanzen. Das reduziert Fehlalarme, verhindert ungewollte Beeinträchtigungen produktiver Systeme und sorgt dafür, dass die Ergebnisse für das jeweilige Zielsystem tatsächlich relevant sind.
Geplante und kontinuierliche Scans
Schwachstellen-Scanning ist kein einmaliger Vorgang. Greenbone OpenVAS unterstützt vollständig automatisierte, zeitgesteuerte Scan-Zyklen: täglich, wöchentlich oder nach einem individuellen Zeitplan. Neue Systeme können automatisch erkannt und in bestehende Scan-Zyklen aufgenommen werden. So bleibt das Schwachstellenbild aktuell, ohne manuellen Aufwand.
Delta-Reporting
Jeder Scan-Durchlauf wird mit dem vorherigen verglichen. Delta-Reports zeigen auf einen Blick, welche Schwachstellen neu aufgetreten sind, welche behoben wurden und welche trotz eingeleiteter Maßnahmen weiterhin bestehen. Das macht Fortschritt im Patch-Management nachvollziehbar und gibt Sicherheitsteams eine klare Grundlage für Priorisierungsentscheidungen.
CVSS-basierte Priorisierung
Alle gefundenen Schwachstellen werden mit CVSS-Scores bewertet und nach Schweregrad gruppiert: Critical, High, Medium, Low. Greenbone OpenVAS liefert zu jeder Schwachstelle eine Beschreibung, die betroffene Software oder Konfiguration, den CVE-Identifier und eine konkrete Empfehlung zur Behebung. Reports lassen sich nach Schweregrad, System, Netzwerksegment oder Zeitraum filtern und in verschiedenen Formaten exportieren.
Integration mit Wazuh und dem Open SOC Stack
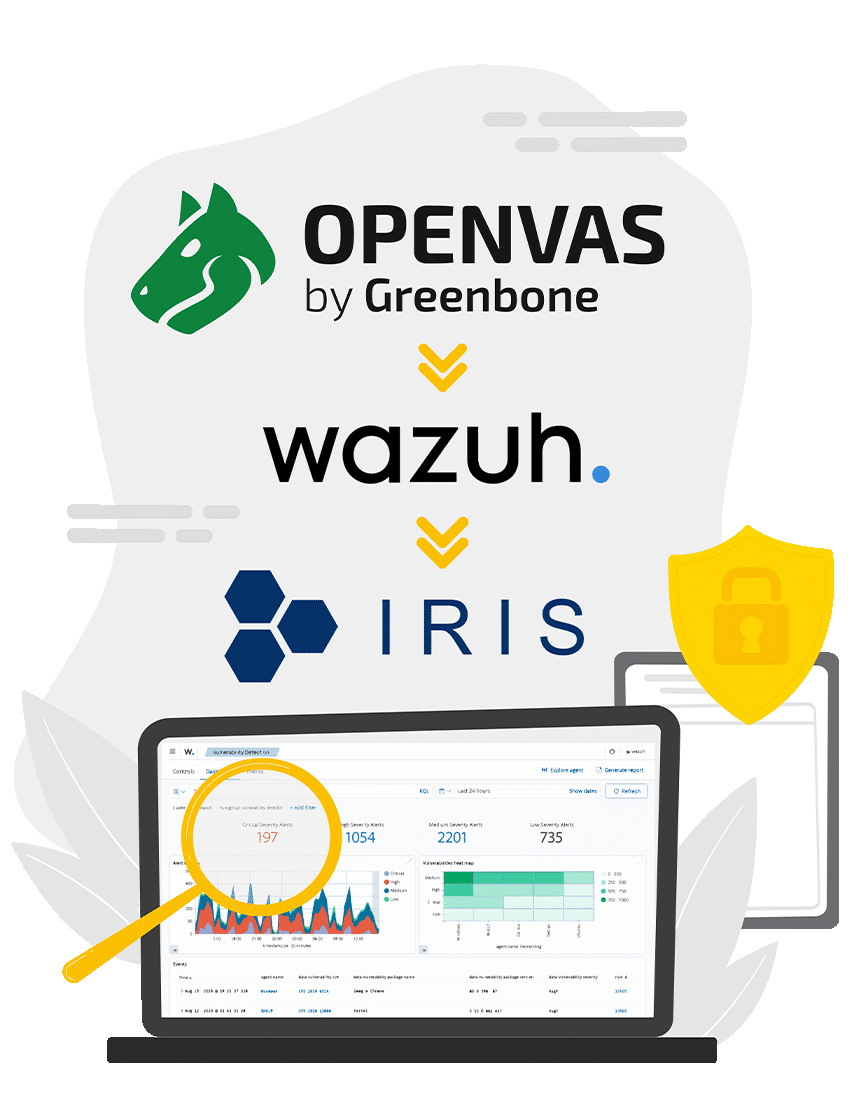
Greenbone OpenVAS lässt sich in bestehende Security-Operations- Plattformen integrieren. Scan-Ergebnisse können in Wazuh eingespeist werden, sodass Vulnerability-Findings direkt im zentralen SIEM-Dashboard sichtbar sind und mit anderen Sicherheitsereignissen korreliert werden können. In Kombination mit DFIR-IRIS können gefundene Schwachstellen direkt als Tasks oder Findings in strukturierte Workflows überführt werden.
Unsere Dienstleistungen zu Greensbone OpenVAS
Greenbone OpenVAS ist schnell aufgesetzt, was den Unterschied macht, ist die richtige Konfiguration: falsche Scan-Policies führen zu Ergebnisfluten ohne Handlungsrelevanz, zu breite Scans beeinträchtigen produktive Systeme, und rohe Reports ohne Kontextualisierung überfordern jedes Sicherheitsteam.
becon implementiert Greenbone OpenVAS auf Basis Ihrer tatsächlichen Netzwerkstruktur. Wir segmentieren Scan-Zonen nach Kritikalität und Systemtyp, definieren passende Policies für IT, OT und Cloud, richten automatisierte Scan-Zyklen ein und sorgen dafür, dass die Ergebnisse in einem Format vorliegen, mit dem Ihr Team tatsächlich arbeiten kann.
Die Integration mit Wazuh schafft die Kombination aus agentenbasierter Innensicht (Wazuh) und netzwerkbasierter Außensicht (Greenbone). Daraus ergibt sich eine vollständige Vulnerability-Detection, die keine blinden Flecken lässt.
Wo Scan-Ergebnisse eine strukturierte Weiterverarbeitung erfordern, integrieren wir Greenbone in den Open SOC Stack: Schwachstellen- Findings fließen in DFIR-IRIS, werden nach Kritikalität priorisiert und in Maßnahmenpakete überführt. So bleibt kein Critical-Finding in einem Report liegen, der niemand liest.
Nach der Implementierung steht becon mit strukturiertem Support bereit. Scan-Policies, die angepasst werden müssen, neue Netzwerksegmente, die eingebunden werden sollen, oder Ergebnisse, die einer fachkundigen Einordnung bedürfen: unser Team kennt Ihre Umgebung und Ihre Konfiguration.
Nächste Schritte: Vulnerability Detection beginnt mit einem vollständigen Bild der eigenen Angriffsfläche. Im Security Operations Discovery Workshop analysieren wir gemeinsam Ihre Netzwerkstruktur, definieren die sinnvollen Scan-Perimeter und erarbeiten eine Implementierungsroadmap für Greenbone OpenVAS in Ihrer Umgebung.
Kontakt
Kontaktieren Sie uns!
Wir freuen uns von Ihnen zu hören.
Sie haben Fragen oder stehen vor einer besonderen Herausforderung? Unser engagiertes Team steht Ihnen für eine unverbindliche Beratung gerne zur Verfügung.