




Open SOC Stack
Verbindet Threat Intelligence, Alert-Anreicherung, Case Management und SOAR zu einer durchgängigen Open-Source-Plattform für Ihr SOC.
Alerts automatisch anreichern und schneller bewerten
Incidents strukturiert bearbeiten und lückenlos dokumentieren
Reaktionsabläufe mit Open-Source-Playbooks automatisieren
MISP für Threat Intelligence und IOC-Sharing
IntelOwl für die automatisierte Anreicherung von Alerts
DFIR-IRIS für strukturiertes Case Management und digitale Forensik
Shuffle als SOAR-Plattform, die alle vier Komponenten und Wazuh orchestriert
Open SOC Stack
Vom Alert zur automatisierten Reaktion
Wazuh liefert die Erkennung, doch was danach passiert, entscheidet über die tatsächliche Reaktionsfähigkeit eines SOC: Woher stammt der Indicator, wie kritisch ist er wirklich, wer bearbeitet den Fall, und wie wird die Reaktion automatisiert statt manuell durchgeklickt? Der Open SOC Stack schließt genau diese Lücke zwischen Erkennung und Reaktion, konsequent Open Source und ohne Lizenzkosten. Vier spezialisierte Tools greifen ineinander:
- MISP für Threat Intelligence und IOC-Sharing
- IntelOwl für die automatisierte Anreicherung von Alerts
- DFIR-IRIS für strukturiertes Case Management und digitale Forensik
- Shuffle als SOAR-Plattform, die alle vier Komponenten und Wazuh orchestriert
Jedes Tool funktioniert eigenständig, der eigentliche Mehrwert entsteht jedoch aus der Integration. becon bringt die Architektur, Playbooks und die Integrationsarbeit mit, die aus vier Einzeltools ein durchgängiges SOCRückgrat machen.
SECURITY OPERATIONS
Unsere Lösungen rund um den Open SOC Stack
Alert Enrichment
Wie ordnen Sie einen Alert in Sekunden statt Stunden ein?
Threat Intelligence
Wie behalten Sie eigene und geteilte Bedrohungsindikatoren im Griff?
Digital Forensics
Wie führen Sie einen Incident von der ersten Meldung bis zum Abschlussbericht nachvollziehbar durch?
Security Orchestration & Automation (SOAR)
Wie automatisieren Sie wiederkehrende Reaktionsschritte, ohne einen SIEM-Wechsel zu erzwingen?
SYSTEMÜBERSICHT
Der Open SOC Stack und seine Funktionen im Überblick
MISP ist die zentrale Threat-Intelligence-Plattform des Stacks. Events, Indicators of Compromise, Kampagnen und Taxonomien werden strukturiert verwaltet und über Sharing-Communities mit anderen Organisationen, CERTs oder Branchenverbänden ausgetauscht. Über die API stehen die Daten IntelOwl für automatisierte Abfragen und Wazuh für die direkte Erkennung zur Verfügung.
IntelOwl übernimmt die automatisierte Anreicherung von Indicators: Hashes, IPs, Domains und URLs werden parallel gegen zahlreiche Threat- Intelligence-Quellen und Analyse-Engines abgefragt, die Ergebnisse werden normalisiert und in einer einheitlichen Ansicht zusammengeführt. IntelOwl lässt sich sowohl manuell durch Analysten als auch automatisiert über Playbooks aus Shuffle ansteuern.
DFIR-IRIS ist die Case-Management- und Forensik-Plattform: Vollständige Falldokumentation mit Zeitachse, Asset- und IOC-Verknüpfung, Beweismittelverwaltung und kollaborativer Bearbeitung durch mehrere Analysten. IRIS bildet die Nachweisführung, die für interne Audits, Kunden- Reportings und regulatorische Meldepflichten wie NIS-2 benötigt wird.
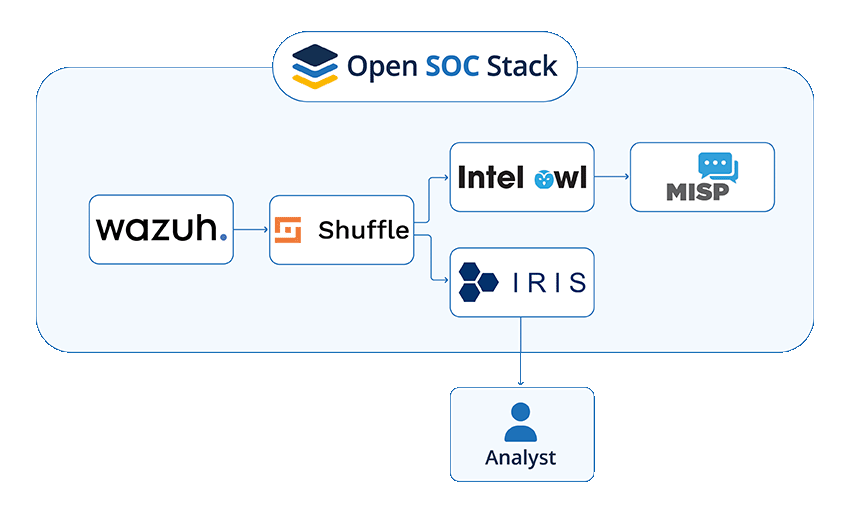
Shuffle ist die SOAR-Komponente und das Bindeglied des Stacks. Playbooks verknüpfen Wazuh, MISP, IntelOwl und DFIR-IRIS zu automatisierten Workflows, von der einfachen Alert-Anreicherung bis zur mehrstufigen Response-Kette mit bedingten Verzweigungen. Shuffle bietet eine grafische Playbook-Oberfläche, sodass Automatisierung nicht zwingend Programmierkenntnisse voraussetzt.
Das Zusammenspiel:
Ein Wazuh-Alert löst über Shuffle eine IntelOwl- Anreicherung aus, die wiederum MISP-Daten einbezieht. Bestätigt sich der Verdacht, legt Shuffle automatisch einen Case in DFIR-IRIS an und übergibt den vollständigen Kontext an den zuständigen Analysten. Der manuelle Aufwand konzentriert sich dadurch auf die tatsächliche Bewertung und Entscheidung, nicht auf das Zusammensuchen von Informationen.
- Architektur und Integration von MISP, IntelOwl, DFIR-IRIS und Shuffle in eure bestehende Wazuh-Umgebung
- Aufbau der ersten Shuffle-Playbooks für eure konkreten Alert-Typen, mit schrittweisem Ausbau statt vollständiger Automatisierung auf einmal
- Anbindung an relevante MISP-Sharing-Communities, etwa branchenspezifische oder KRITIS-nahe Feeds
- Aufbau eines revisionssicheren Case-Management-Prozesses in DFIR-IRIS, abgestimmt auf eure Meldepflichten
- Schulung eures Teams im Umgang mit allen vier Komponenten sowie laufende Unterstützung im Rahmen von Platform Care
Bereit für den nächsten Schritt?
Wenn Ihre Alerts heute noch manuell recherchiert, in E-Mail-Threads dokumentiert und ohne strukturierte Fallverwaltung bearbeitet werden, lohnt sich ein Blick auf den Open SOC Stack.
Kontakt
Kontaktieren Sie uns!
Wir freuen uns von Ihnen zu hören.
Sie haben Fragen oder stehen vor einer besonderen Herausforderung? Unser engagiertes Team steht Ihnen für eine unverbindliche Beratung gerne zur Verfügung.