




Nachdem das BSI auch das maschinenlesbare Format des Grundschutzkompendiums geändert hat, wurde es Zeit für ein neues Funktionsupdate unseres i-doit Add-ons VIVA2 zum Aufbau eines Managementsystems für die Informationssicherheit (ISMS) nach der neuen IT-Grundschutz-Methodik des BSI. Mit der heute erschienenen Version kann das neue Grundschutzkompendium 2022 importiert werden. Außerdem wurden kleinere Verbesserungen umgesetzt und einige Bugs behoben.
Dies sind die Neuerungen im Grundschutz Kompendium 2022:
Neu hinzugekommen sind die folgenden Bausteine:
- 1.1.7 Systemmanagement,
- 1.2.6 NTP-Zeitsynchronisation,
- 4.4 Kubernetes,
- 1.6 Containerisierung,
- 3.2 Fernwartung im industriellen Umfeld,
- 13 Technisches Gebäudemanagement
- sowie INF.14 Gebäudeautomation.
Die bisherigen Bausteine wurden vom BSI redaktionell und größtenteils inhaltlich überarbeitet. (Siehe auch Kurzmeldung BSI)

Dies sind die Neuerungen des Add-ons im Detail:
Import des IT-Grundschutz-Kompendiums Edition 2022 möglich
Um das Grundschutzkompendium Edition 2022 zu importieren, das am 08.02.2022 erschienen ist, musste die Import-Funktion erneut überarbeitet werden. Auch wenn das Grundschutz-Kompendium 2021 noch seine Gültigkeit hat, empfehlen wir das Update auf die neue Version des Kompendiums, nach dem Update des Add-ons.
ACHTUNG!
Das neue Grundschutz-Kompendium kann von älteren VIVA2 Versionen (vor Version 3.2) nicht erkannt werden. Sollten Sie den Import-Assistenten durchgehen, ohne dass neue Anforderungen, Bausteine und Gefährdungen im Assistenten erscheinen, werden diese Objekttypen anschließend leer sein!
Für den Import können Sie wie gewohnt den Assistenzen benutzen, den Sie unter Extras->IT-Grundschutz->Kompendium finden. Dieser zeigt Ihnen jeweils, welche Bausteine, Gefährdungen und Anforderungen neu oder geändert worden sind.
Auch Ihre individuellen Bausteine bleiben bei diesem Updateprozess erhalten.
Das genaue Vorgehen beim Update des Kompendiums ist in der Dokumentation des Add-ons zu finden: https://viva2.readthedocs.io/de/latest/update.html
Verbesserte Übersicht im IT-Grundschutz-Check
Für eine verbesserte Übersicht in der Kategorie „IT-Grundschutz Check“ lassen sich die Bausteine nun auf- und zuklappen. Ebenso können die 3 Anforderungsarten „Basisanforderungen“, „Standardanforderungen“ und „Anforderungen bei erhöhtem Schutzbedarf“ nun auf- und zugeklappt werden. Der letzte Zustand wird in den Benutzereinstellungen pro Baustein gespeichert.

Inline-Editierung für die Schutzbedarfsfeststellung
Um mehrfache bzw. falsche Einträge in der Kategorie „Schutzbedarf“ zu verhindern, wurde die Editier-Funktion für diese Kategorie überarbeitet und ermöglicht nun eine Inline-Editierung, auch für mehrere Schutzbedarfe gleichzeitig:

Die Rechte auf diese Kategorie werden nun auch in der Funktion „Schutzbedarfsfeststellung“ (vgl. https://viva2.readthedocs.io/de/latest/schutzbedarfsfeststellung.html) berücksichtigt.
Fehlerbehebungen
Wie immer wurden auch die offenen Fehler behoben. Eine Auflistung aller Änderungen und Bugfixes finden Sie im Changelog.
Premium Partner
becon ist i-doit Premium Partner, Certified Support Partner und Development Partner und liefert somit das Rundum-sorglos-Paket.

Mit i-doit zu einem effizienten ISMS - IT-Security mit i-doit, Funktionen der Add-ons ISMS und VIVA2
Fact Sheet
Mehr als nur IT-Dokumentation
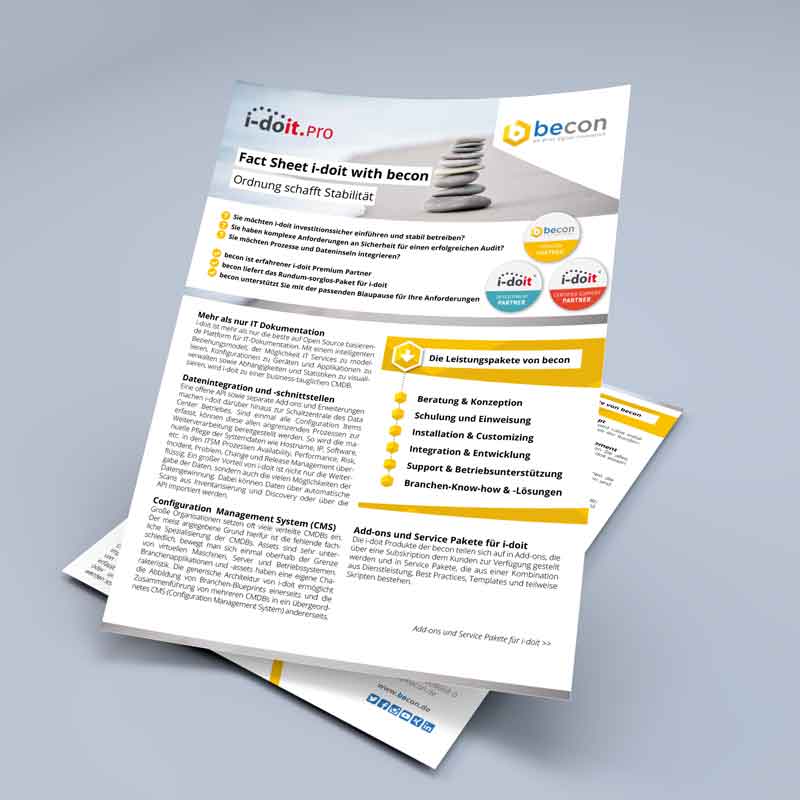
i-doit ist mehr als nur die beste auf Open Source basierende Plattform für IT-Dokumentation. Mit einem intelligenten Beziehungsmodell, der Möglichkeit IT Services zu modellieren, Konfigurationen zu Geräten und Applikationen zu verwalten sowie Abhängigkeiten und Statistiken zu visualisieren, wird i-doit zu einer business-tauglichen CMDB. In diesem Fact Sheet beschreiben wir die Benefits von i-doit und Leistungspakete, Add-ons und Service Pakete die becon Ihnen bietet.
Fact Sheet
Mehr als nur IT-Dokumentation
i-doit ist mehr als nur die beste auf Open Source basierende Plattform für IT-Dokumentation. Mit einem intelligenten Beziehungsmodell, der Möglichkeit IT Services zu modellieren, Konfigurationen zu Geräten und Applikationen zu verwalten sowie Abhängigkeiten und Statistiken zu visualisieren, wird i-doit zu einer business-tauglichen CMDB. In diesem Fact Sheet beschreiben wir die Benefits von i-doit und Leistungspakete, Add-ons und Service Pakete die becon Ihnen bietet.

Die zentrale IT-Dokumentationssoftware
i-doit ist eine leistungsstarke webbasierte Anwendung,
mit der Sie eine 360°-Dokumentation Ihrer gesamten IT-Infrastruktur erstellen und verwalten können.
Jetzt 30 Tage kostenlos testen!

blog
Ähnliche Blogartikel

Video: File Integrity Monitoring: Compliance, Angriffserkennung & Open Source Security
Dateimanipulationen gehören zu den häufigsten Anzeichen eines Cyberangriffs, bleiben jedoch oft lange unentdeckt. Unser neustes Video zeigt, wie File Integrity Monitoring (FIM) mit Wazuh Veränderungen an Dateien, Konfigurationen und Systemen erkennt und warum diese Funktion für IT-Sicherheit und Compliance eine zentrale Rolle spielt.

Whitepaper: NIS2, ISO 27001 und Grundschutz++
NIS2, ISO 27001 und Grundschutz++ werden häufig gemeinsam genannt, erfüllen jedoch unterschiedliche Aufgaben. Wer die drei Regelwerke richtig einordnet, kann regulatorische Anforderungen gezielter erfüllen, Doppelarbeit vermeiden und Informationssicherheit strukturiert aufbauen.

Video: Log-Analyse: So erkennt Wazuh SSH-Bruteforce & Cyberangriffe
Einzelne Logeinträge wirken oft harmlos – erst ihr Zusammenhang macht Angriffe sichtbar. Wie erkennt Wazuh Cyberangriffe? Erfahren Sie, wie die Log-Analyse-Pipeline mit Pre-Decodern, Decodern und Rules SSH-Bruteforce und andere Angriffe zuverlässig erkennt. Anhand eines SSH-Bruteforce-Beispiels wird Schritt für Schritt gezeigt, wie moderne Angriffserkennung in der Praxis funktioniert.
Kontakt
Kontaktieren Sie uns!
Wir freuen uns von Ihnen zu hören.
Sie haben Fragen oder stehen vor einer besonderen Herausforderung? Unser engagiertes Team steht Ihnen für eine unverbindliche Beratung gerne zur Verfügung.