





Pünktlich zum Erscheinen des neuen IT-Grundschutz-Kompendiums Edition 2021 steht auch eine neue Version des VIVA2 Add-ons zur Verfügung. Neben Anpassungen an das neue Kompendium gibt es einen neuen Report, einige optische Neuerungen und ein paar Bugfixes.
Änderungen am IT-Grundschutz-Kompendium (Edition 2021):
Neu hinzugekommen sind die Bausteine
- CON.10 Entwicklung von Webapplikationen
- INF.11 Allgemeines Fahrzeug
Außerdem wurden mehrere Bausteine im Rahmen der Überarbeitung umbenannt oder in andere Schichten verschoben. Eine detaillierte Auflistung der Änderungen findet man auf den Seiten des BSI: HIER

Dies sind die Neuerungen des Add-ons im Detail:
Neuer Report „Meine mir zugewiesenen Anforderungen“:

Im Reportmanager steht ein neuer Report zur Verfügung, der alle Anforderungen des aktuell eingeloggten Users anzeigt, die noch nicht umgesetzt sind. Dieser Report bietet sich besonders gut an, um über ein Widget im Dashboard eingebunden zu werden.
Neues Icon-Set:
Die Icons im IT-Grundschutz-Menü wurden modernisiert und das VIVA2-Add-on ist jetzt im i-doit „Extra“-Menü durch seine charakteristische, becon-typisch Farbe leichter zu erkennen.

Geänderte primäre Zugriffs-URL:
Das IT-Grundschutz-Kompendium (Edition 2021) wird vom BSI auf deren Internetseiten nicht mehr als HTML-Version angeboten. Eine Verlinkung der Bausteine und Elementargefährdungen über die das Attribut „Primäre Zugriff-URL“ ist dadurch nicht mehr direkt möglich. Mit der Installation der neuen Add-on-Version wird die Kompendiums-URL in den Mandanteneinstellungen auf die Übersichtsseite des IT-Grundschutzkompendiums des BSI gesetzt. Nach dem Import des Grundschutzkompendiums wird diese URL dann als primäre Zugriff-URL in den Bausteinen und Elementargefährdungen eingetragen.
Fehlerbehebungen
Wie in jedem Release wurden natürlich auch die offenen Fehler behoben. Eine vollständige Liste aller behobenen Bugs finden Sie im CHANGELOG.
Haben Sie Fragen oder Anregungen zu den Neuerungen? Können wir Ihnen beim Aufbau und Betrieb Ihres ISMS inklusive allen organisatorischen Maßnahmen und unterstützenden Dokumentationen behilflich sein? Dann melden Sie sich gern!
In diesem kostenlosen Webinar zeigen wir, wie Sie mit i-doit ein effizientes ISMS aufbauen können. Schützen Sie Ihre Daten!
Vertrauen Sie uns
becon ist Development Partner, Certified Support Partner und Premium Partner für i-doit.

Security
Wir begleiten Sie mit unserer Erfahrung neben der Einführung von i-doit auch bei der Auditvorbereitung.
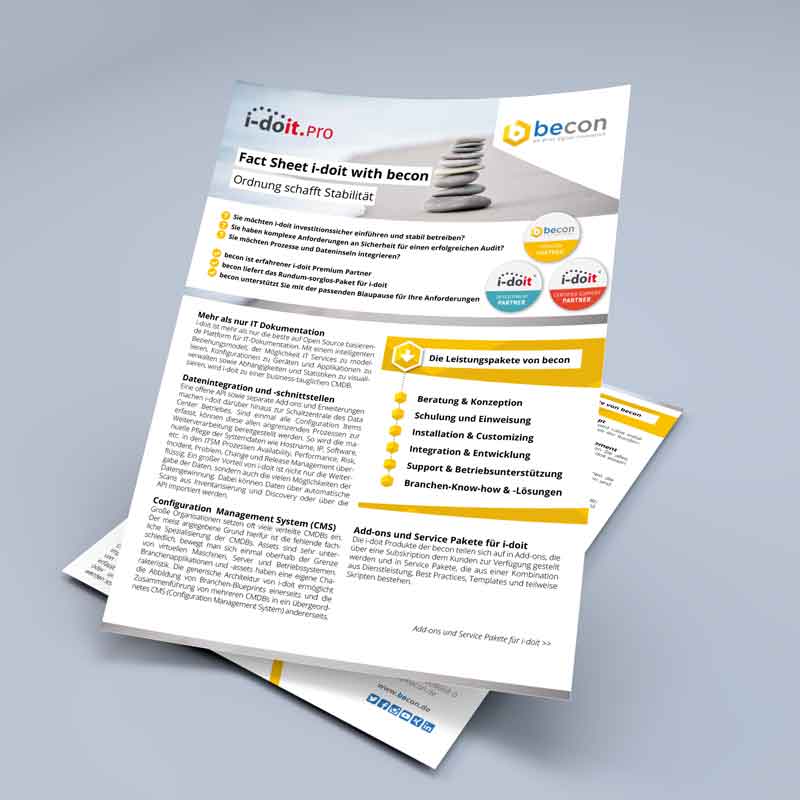
Fact Sheet
Mehr als nur IT-Dokumentation
i-doit ist mehr als nur die beste auf Open Source basierende Plattform für IT-Dokumentation. Mit einem intelligenten Beziehungsmodell, der Möglichkeit IT Services zu modellieren, Konfigurationen zu Geräten und Applikationen zu verwalten sowie Abhängigkeiten und Statistiken zu visualisieren, wird i-doit zu einer business-tauglichen CMDB. In diesem Fact Sheet beschreiben wir die Benefits von i-doit und Leistungspakete, Add-ons und Service Pakete die becon Ihnen bietet.
blog
Ähnliche Blogartikel
Wazuh 5.0 RC1: Neue Detection Engine, automatische Threat Intelligence und vereinfachte Architektur
Die Neuerungen von Wazuh 5.0 RC1 im Überblick: Eine neue Detection Engine mit Sigma-Unterstützung, das Wazuh Common Schema, automatische Threat-Intelligence-Updates und eine vereinfachte Architektur versprechen mehr Effizienz im Security Operations Center. Doch der Versionswechsel bringt auch Herausforderungen mit sich: Statt eines klassischen Upgrades ist eine Migration erforderlich.
EZB CEO Letter: Wenn KI das Zeitfenster für Cyberabwehr verkürzt
KI verändert die Cyberbedrohungslage und verkürzt das Zeitfenster für Erkennung, Patching und Reaktion. Mit ihrem CEO Letter fordert die EZB bedeutende Institute auf, ihre Cyberresilienz kritisch zu überprüfen. Welche sechs Handlungsfelder jetzt im Fokus stehen und wie sich daraus eine priorisierte Cybersecurity-Roadmap entwickeln lässt, zeigt dieser Artikel.
Video: Vulnerability Detection: Schwachstellen erkennen, CVEs überwachen & NIS2 erfüllen
Neue CVEs können Systeme jederzeit zu einem Sicherheitsrisiko machen und bleiben ohne kontinuierliches Monitoring oft unbemerkt. Unser neuestes Video zeigt, wie die Vulnerability Detection von Wazuh installierte Software erfasst, bekannte Schwachstellen erkennt und Unternehmen bei Vulnerability Management, NIS2 und ISO 27001 unterstützt.
Kontakt
Kontaktieren Sie uns!
Wir freuen uns von Ihnen zu hören.
Sie haben Fragen oder stehen vor einer besonderen Herausforderung? Unser engagiertes Team steht Ihnen für eine unverbindliche Beratung gerne zur Verfügung.