




Am 16. Mai 2019 hat die becon GmbH einen Workshop zum Thema „IT-Security in der Praxis“ organisiert. Moderiert wurde die Veranstaltung von Patrick Ben Koetter, dem Vorstandsvorsitzenden der von becon mitgegründeten sys4 AG und dem Bestsellerautor von „Postfix: Einrichtung, Betrieb und Wartung“.
33 % der Unternehmen in Deutschland von Cybersicherheitsvorfällen betroffen
In Zeiten von Cloud, Containering, Big Data und Digitalisierung bleibt IT-Sicherheit für viele ein brandaktuelles Thema. Unternehmen werden immer öfter neuen Cyber-Risiken ausgesetzt. Laut einer Cyber-Sicherheitsumfrage (1) des Bundesamtes für Sicherheit in der Informationstechnik (BSI) waren im Jahr 2018 ca. 33 % der Unternehmen und Institutionen verschiedener Größen in Deutschland von Cybersicherheitsvorfällen betroffen – Tendenz weiter steigend. In jedem zweiten Fall waren die Angriffe erfolgreich und haben dem Angreifer Zugang zu IT-Systemen ermöglicht. Dadurch konnten Funktionsweisen beeinflusst und Internetauftritte manipuliert werden. Als häufigste Folge der Cyberangriffe waren Betriebsausfälle oder -störungen zu verzeichnen. Und das kann schnell teuer werden.
„Je schneller, desto besser“
Patrick Ben Koetter, eine Koryphäe auf seinem Gebiet, erklärte anhand zahlreicher Beispiele, warum die IT-Sicherheit auf keinen Fall vernachlässigt werden sollte. Wann ist der beste Zeitraum für ein Unternehmen sich das Thema auf die Agenda zu schreiben und mit einem IT-Auditor zu sprechen? „Je schneller, desto besser“, rät Patrick, denn die Folgen der Cyberangriffe zu beseitigen ist meistens viel teurer als rechtzeitiges Einführen und Beachten einer soliden IT-Sicherheit von Anfang an.
Im Anschluss stellte Patrick die „sichere Email“ in Unternehmen anhand von DANE vor. DNS-based Authentication of Named Entities (DANE) ist ein Netzwerkprotokoll zur Absicherung des Datenverkehrs. Durch die Verbreitung der Transportwegverschlüsselung SSL/TLS können die verwendeten Zertifikate nicht unbemerkt ausgewechselt werden und dadurch wird die Sicherheit beim verschlüsselten Transport von Emails und beim Zugriff auf Webseiten erhöht.
Wie weit darf die IT-Security gehen und welche ethischen Grundwerte sollten bei der Schaffung von Cybersecurity eine Rolle spielen? IT-Sicherheit ist ein Prozess und es ist wichtig angemessen auf einen Fall zu reagieren. Was passiert im Falle von CEO-Fraud? Das waren einige wichtige Punkte der Diskussion. Mit realistischen Beispielen wurde auf Folgen und Risiken hingewiesen.
IT-Security ist eine Haltung, ein ganzheitlicher Ansatz und auf keinen Fall allein eine Aufgabe der IT-Abteilung
Um IT-Sicherheit effektiv zu verbessern muss umgedacht werden. Auch Anwender sollten in die Pflicht genommen werden, denn die Erkenntnis, dass IT-Sicherheit einen immer größeren Stellenwert in der modernen Geschäftswelt einnimmt, muss sich unternehmensweit durchsetzen. Jedem sollte klar sein, dass es für ein Unternehmen große Verluste bedeutet, wenn durch Malware Geschäftsgeheimnisse gestohlen werden oder Betriebsausfälle drohen. IT-Security braucht Zusammenarbeit aber auch kontinuierliches Bewusstsein für potenzielle Risiken. Monitoring spielt hier eine ebenso wichtige Rolle und sollte nicht außer Acht gelassen werden – ebenso wie die Berücksichtigung von Sicherheitsmechanismen bei der Implementierung von Lösungen. Kontrolle schafft Sicherheit, damit die Angriffsfläche so gering wie möglich gehalten werden kann.
Was können Unternehmen proaktiv für ihre Sicherheit tun?
Neben der technischen Absicherung, ist die methodische Herangehensweise und eine umfassende Dokumentation wichtig. Die Einführung eines Information Security Management System (ISMS) unterstützt nicht nur bei Auditierungen nach ISO 27001 oder IT-Grundschutz, sondern hilft Unternehmen geeignete technisch-organisatorische Maßnahmen zu finden, um Sicherheit im Unternehmen herzustellen. Beginnend mit einer Einführung in die Methodik und der Rechte- und Rollenkonzepte, bis hin zu den Gefährdungen sowie entsprechenden Maßnahmen (wie Notfallvorsorge) und Hilfsmitteln für die Umsetzung anhand von zahlreichen Beispielen, bieten IT-Grundschutz-Kataloge solide Leitlinien für Datensicherheit.
360° It Dokumentation
i-doit Professional – Ein ISMS mit den Vorteilen einer generischen CMDB
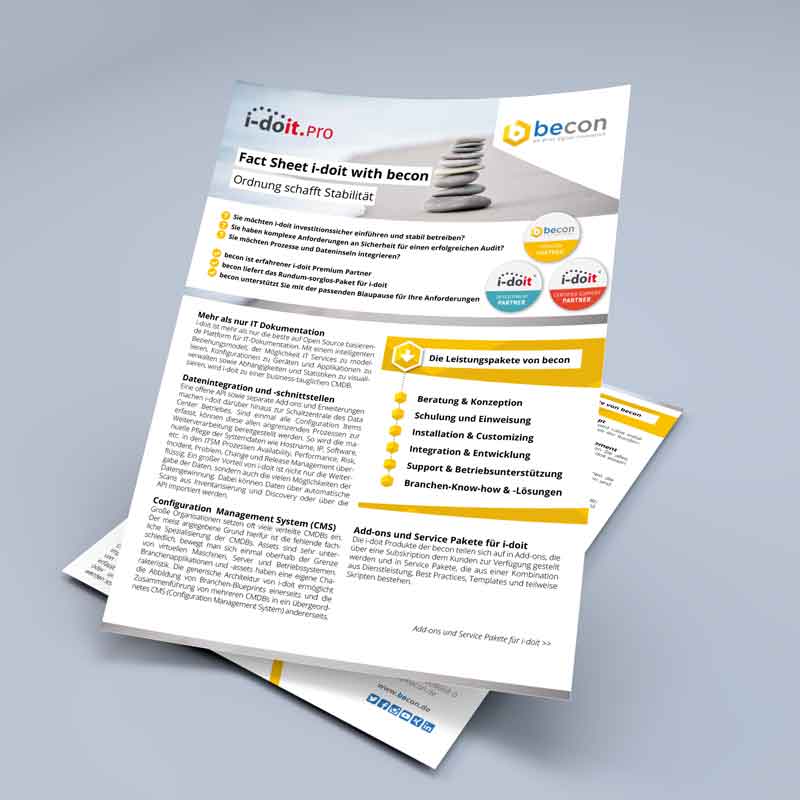
Fact Sheet
Mehr als nur IT-Dokumentation
i-doit ist mehr als nur die beste auf Open Source basierende Plattform für IT-Dokumentation. Mit einem intelligenten Beziehungsmodell, der Möglichkeit IT Services zu modellieren, Konfigurationen zu Geräten und Applikationen zu verwalten sowie Abhängigkeiten und Statistiken zu visualisieren, wird i-doit zu einer business-tauglichen CMDB. In diesem Fact Sheet beschreiben wir die Benefits von i-doit und Leistungspakete, Add-ons und Service Pakete die becon Ihnen bietet.
Informationssicherheit mit den i-doit Add-ons ISMS und VIVA2 | Nach ISO 27001 und IT-Grundschutz des BSI
Vertrauen Sie uns
becon ist Development Partner, Certified Support Partner und Premium Partner für i-doit.

blog
Ähnliche Blogartikel
Video: Security Configuration Assessment (SCA): CIS Benchmarks, Compliance & System Hardening
Fehlkonfigurationen gehören zu den häufigsten Ursachen für Sicherheitsrisiken und bleiben im laufenden Betrieb oft unbemerkt. Unser neuestes Video zeigt, wie das Security Configuration Assessment (SCA) von Wazuh Systeme automatisiert anhand von CIS Benchmarks überprüft, unsichere Einstellungen erkennt und Unternehmen bei System Hardening, Compliance und IT-Sicherheit unterstützt.
Interview: Der wichtigste erste Schritt ist Transparenz
Cyberattacken auf Stadtwerke nehmen
zu. Doch während große Versorger ihre Abwehr längst gestärkt haben, kämpfen kleinere und mittlere Unternehmen mit knappen Ressourcen. In einem Whitepaper hat der IT-Dienstleister Becon die Cyberrisiken für Stadtwerke erstellt.
Im Interview erklärt Christian Michel, CIO und Head of Business Unit Infrastructure Solutions bei Becon, wo die größten Schwachstellen liegen und wie Stadtwerke
mit begrenztem Budget handlungsfähig bleiben.
Whitepaper: Moderne Cybersicherheit
Moderne Cybersicherheit entsteht nicht durch immer mehr einzelne Tools, sondern durch eine Architektur, in der Sichtbarkeit, Erkennung, Integration und Compliance zusammenspielen. Unser Whitepaper zeigt, wo typische Sicherheitslücken in modernen IT-Landschaften entstehen, welche fünf Lösungsfelder entscheidend sind und welche Rolle Open Source dabei spielen kann.
Kontakt
Kontaktieren Sie uns!
Wir freuen uns von Ihnen zu hören.
Sie haben Fragen oder stehen vor einer besonderen Herausforderung? Unser engagiertes Team steht Ihnen für eine unverbindliche Beratung gerne zur Verfügung.