




Mit der Version 1.5 des ISMS Add-ons von i-doit wird es möglich, Audits zu dokumentieren und Risikoeinschätzungen für Ereignisse zu erstellen. Die vorhandene Kategorie „Risikoeinschätzungen“ wurden um einige Attribute erweitert, sodass im Abschnitt „Prüfung der Wirksamkeit der Risikobehandlung“ nun auch Prüfer, Prüfdatum und Prüfergebnis (mit Dokumenten-Upload) möglich sind. Insbesondere im Hinblick auf die Audit-Dokumentation wurde ein neuer Feldtyp für die Dateien geschaffen, sodass die Rechtevergabe einfacher wird. Natürlich gab es auch weitere Verbesserungen und Bugfixes.
Dies sind die Neuerungen des Add-ons im Detail:
Neuer Objekttyp Audit
Im neuen Objekttyp Audit lassen sich unterschiedliche Arten von Audits dokumentieren. Neben dem Audittypen und dem Auditzeitraum kann auch ein Bericht als Datei hinterlegt werden. Diese Datei wird nicht, wie in i-doit üblich, als Objekttyp „Dateien“ angelegt, sondern kann nur über die Kategorie „Audit“ angesehen, bearbeitet und heruntergeladen werden. Somit können Sie die Berechtigungen in i-doit präziser konfigurieren.


Neuer Objekttyp Ereignis
Risiken können nicht nur Asset-basiert, sondern auch Ereignis-basiert erfasst werden. Dazu haben wir den neuen Objekttypen Ereignis eingeführt. Dort kann für jedes Ereignis eine Risikoeinschätzung hinterlegt werden, wobei das entsprechende Risiko im Abschnitt „Risikoidentifikation“ nicht über Bedrohung und Schwachstelle, sondern über Angabe von Risikobeschreibung und Risikoquelle definiert wird.

Neuer Abschnitt in der Risikoeinschätzung
Die Kategorie Risikoeinschätzung wird um den Abschnitt 5 „Überprüfung der Wirksamkeit der Risikobehandlung“ erweitert. Dort kann ein Prüfer, ein Prüfdatum und ein Prüfergebnis erfasst werden. Das Prüfergebnis kann auch als Datei (oder durch mehrere Dateien) hinterlegt werden und funktioniert wie der neue Datei-Feldtyp der Kategorie „Audit“.

Auch der Abschnitt Risikobewertung hat neue Attribute bekommen. Dort können nun zusätzlich „Risikoerfasser“ und „Interviewte Personen“ hinterlegt werden. So können Sie die vorgenommenen Risikoeinschätzungen noch transparenter und nachvollziehbarer dokumentieren.
Verbesserung der Report-Views
Alle Report-Views wurden auf den neuen Objekttypen „Ereignis“ angepasst und trennen die ereignisbasierten Risikoeinschätzungen von den asset-basierten Risikoeinschätzungen ab. Der horizontale Scrollbalken befindet sich, nach der Verbesserung der Druckansicht in der letzten Version, jetzt wieder am unteren Bildschirmrand.
Bugfixes
Wie immer wurden auch einige Bugs behoben, die im Add-on aufgetaucht sind. Eine genaue Liste finden Sie im Changelog in der Dokumentation HIER.

Die zentrale IT-Dokumentationssoftware
i-doit ist eine leistungsstarke webbasierte Anwendung,
mit der Sie eine 360°-Dokumentation Ihrer gesamten IT-Infrastruktur erstellen und verwalten können.
Jetzt 30 Tage kostenlos testen!

360° It Dokumentation
Mehr als ein ISMS | Aufbau einer generischen CMDB mit i-doit
Fact Sheet
Mehr als nur IT-Dokumentation
i-doit ist mehr als nur die beste auf Open Source basierende Plattform für IT-Dokumentation. Mit einem intelligenten Beziehungsmodell, der Möglichkeit IT Services zu modellieren, Konfigurationen zu Geräten und Applikationen zu verwalten sowie Abhängigkeiten und Statistiken zu visualisieren, wird i-doit zu einer business-tauglichen CMDB. In diesem Fact Sheet beschreiben wir die Benefits von i-doit und Leistungspakete, Add-ons und Service Pakete die becon Ihnen bietet.
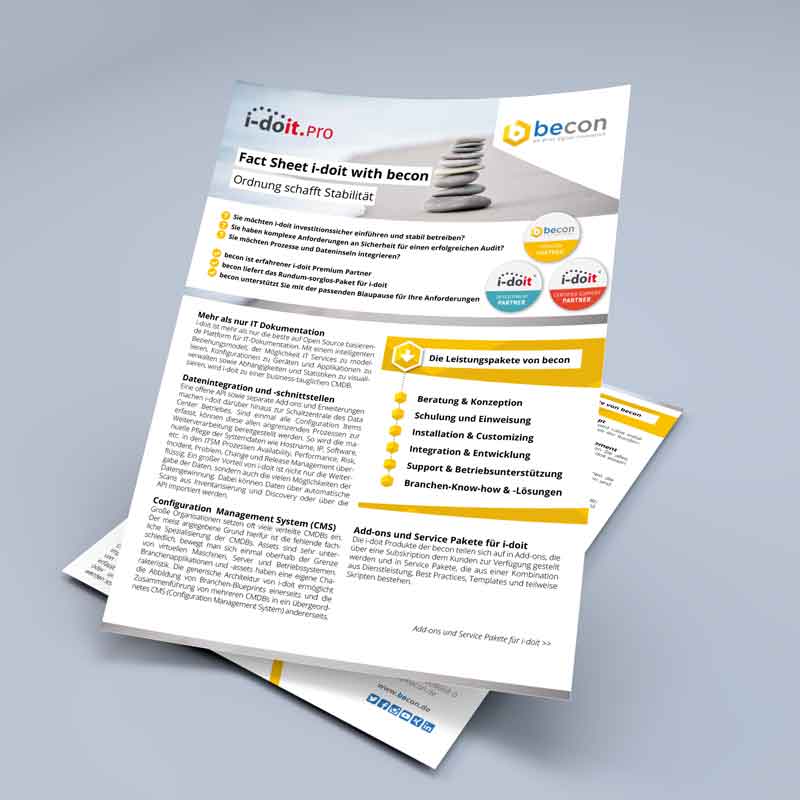
Mit i-doit zu einem effizienten ISMS - IT-Security mit i-doit, Funktionen der Add-ons ISMS und VIVA2
Vertrauen Sie uns
becon ist Development Partner, Certified Support Partner und Premium Partner für i-doit.

blog
Ähnliche Blogartikel
Video: Security Configuration Assessment (SCA): CIS Benchmarks, Compliance & System Hardening
Fehlkonfigurationen gehören zu den häufigsten Ursachen für Sicherheitsrisiken und bleiben im laufenden Betrieb oft unbemerkt. Unser neuestes Video zeigt, wie das Security Configuration Assessment (SCA) von Wazuh Systeme automatisiert anhand von CIS Benchmarks überprüft, unsichere Einstellungen erkennt und Unternehmen bei System Hardening, Compliance und IT-Sicherheit unterstützt.
Interview: Der wichtigste erste Schritt ist Transparenz
Cyberattacken auf Stadtwerke nehmen
zu. Doch während große Versorger ihre Abwehr längst gestärkt haben, kämpfen kleinere und mittlere Unternehmen mit knappen Ressourcen. In einem Whitepaper hat der IT-Dienstleister Becon die Cyberrisiken für Stadtwerke erstellt.
Im Interview erklärt Christian Michel, CIO und Head of Business Unit Infrastructure Solutions bei Becon, wo die größten Schwachstellen liegen und wie Stadtwerke
mit begrenztem Budget handlungsfähig bleiben.
Whitepaper: Moderne Cybersicherheit
Moderne Cybersicherheit entsteht nicht durch immer mehr einzelne Tools, sondern durch eine Architektur, in der Sichtbarkeit, Erkennung, Integration und Compliance zusammenspielen. Unser Whitepaper zeigt, wo typische Sicherheitslücken in modernen IT-Landschaften entstehen, welche fünf Lösungsfelder entscheidend sind und welche Rolle Open Source dabei spielen kann.
Kontakt
Kontaktieren Sie uns!
Wir freuen uns von Ihnen zu hören.
Sie haben Fragen oder stehen vor einer besonderen Herausforderung? Unser engagiertes Team steht Ihnen für eine unverbindliche Beratung gerne zur Verfügung.