





Pünktlich zum Erscheinen des neuen IT-Grundschutz-Kompendiums Edition 2021 steht auch eine neue Version des VIVA2 Add-ons zur Verfügung. Neben Anpassungen an das neue Kompendium gibt es einen neuen Report, einige optische Neuerungen und ein paar Bugfixes.
Änderungen am IT-Grundschutz-Kompendium (Edition 2021):
Neu hinzugekommen sind die Bausteine
- CON.10 Entwicklung von Webapplikationen
- INF.11 Allgemeines Fahrzeug
Außerdem wurden mehrere Bausteine im Rahmen der Überarbeitung umbenannt oder in andere Schichten verschoben. Eine detaillierte Auflistung der Änderungen findet man auf den Seiten des BSI: HIER

Dies sind die Neuerungen des Add-ons im Detail:
Neuer Report „Meine mir zugewiesenen Anforderungen“:

Im Reportmanager steht ein neuer Report zur Verfügung, der alle Anforderungen des aktuell eingeloggten Users anzeigt, die noch nicht umgesetzt sind. Dieser Report bietet sich besonders gut an, um über ein Widget im Dashboard eingebunden zu werden.
Neues Icon-Set:
Die Icons im IT-Grundschutz-Menü wurden modernisiert und das VIVA2-Add-on ist jetzt im i-doit „Extra“-Menü durch seine charakteristische, becon-typisch Farbe leichter zu erkennen.

Geänderte primäre Zugriffs-URL:
Das IT-Grundschutz-Kompendium (Edition 2021) wird vom BSI auf deren Internetseiten nicht mehr als HTML-Version angeboten. Eine Verlinkung der Bausteine und Elementargefährdungen über die das Attribut „Primäre Zugriff-URL“ ist dadurch nicht mehr direkt möglich. Mit der Installation der neuen Add-on-Version wird die Kompendiums-URL in den Mandanteneinstellungen auf die Übersichtsseite des IT-Grundschutzkompendiums des BSI gesetzt. Nach dem Import des Grundschutzkompendiums wird diese URL dann als primäre Zugriff-URL in den Bausteinen und Elementargefährdungen eingetragen.
Fehlerbehebungen
Wie in jedem Release wurden natürlich auch die offenen Fehler behoben. Eine vollständige Liste aller behobenen Bugs finden Sie im CHANGELOG.
Haben Sie Fragen oder Anregungen zu den Neuerungen? Können wir Ihnen beim Aufbau und Betrieb Ihres ISMS inklusive allen organisatorischen Maßnahmen und unterstützenden Dokumentationen behilflich sein? Dann melden Sie sich gern!
In diesem kostenlosen Webinar zeigen wir, wie Sie mit i-doit ein effizientes ISMS aufbauen können. Schützen Sie Ihre Daten!
Vertrauen Sie uns
becon ist Development Partner, Certified Support Partner und Premium Partner für i-doit.

Security
Wir begleiten Sie mit unserer Erfahrung neben der Einführung von i-doit auch bei der Auditvorbereitung.
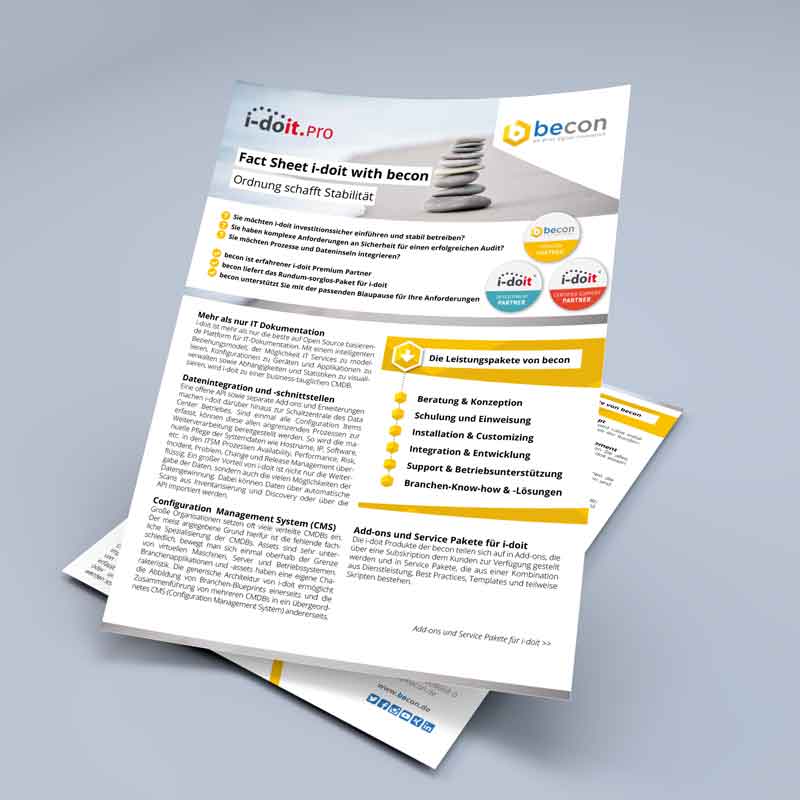
Fact Sheet
Mehr als nur IT-Dokumentation
i-doit ist mehr als nur die beste auf Open Source basierende Plattform für IT-Dokumentation. Mit einem intelligenten Beziehungsmodell, der Möglichkeit IT Services zu modellieren, Konfigurationen zu Geräten und Applikationen zu verwalten sowie Abhängigkeiten und Statistiken zu visualisieren, wird i-doit zu einer business-tauglichen CMDB. In diesem Fact Sheet beschreiben wir die Benefits von i-doit und Leistungspakete, Add-ons und Service Pakete die becon Ihnen bietet.
blog
Ähnliche Blogartikel

ISO 27001-Zertifizierung: Schritte, Anforderungen und Best Practices
Eine ISO 27001 Zertifizierung stärkt nicht nur die Informationssicherheit, sondern schafft auch Vertrauen bei Kunden und Partnern. Der Artikel zeigt übersichtlich und praxisnah, welche Anforderungen erfüllt werden müssen, welche Prozesse wichtig sind und wie Unternehmen ein wirksames ISMS aufbauen – von der Vorbereitung über Risikoanalyse und interne Audits bis hin zur erfolgreichen Prüfung.

ISO27001 vs. NIS2: Unterschiede und praktische Umsetzung mit Wazuh
NIS2 bringt für viele Organisationen neue Meldepflichten, strengere Sicherheitsanforderungen und deutlich mehr Verantwortlichkeit. Dieser Beitrag erklärt, wo ISO27001 an Grenzen stößt, welche technischen Nachweise NIS2 verlangt und wie Wazuh als integrierte Plattform hilft, Compliance und operative Sicherheit nachhaltig sicherzustellen.

Bundestag beschließt verspätetes NIS-2-Umsetzungsgesetz: Auswirkungen, Chancen und klare Handlungsempfehlungen für Unternehmen
Nach über einem Jahr Verzögerung ist es nun offiziell: Der Bundestag hat am 13. November 2025 das deutsche NIS-2-Umsetzungsgesetz verabschiedet – ein Meilenstein für die Cybersicherheit und gleichzeitig ein Startschuss für weitreichende Veränderungen in Unternehmen, Behörden und Lieferketten.
Kontakt
Kontaktieren Sie uns!
Wir freuen uns von Ihnen zu hören.
Sie haben Fragen oder stehen vor einer besonderen Herausforderung? Unser engagiertes Team steht Ihnen für eine unverbindliche Beratung gerne zur Verfügung.