




Das Hauptaugenmerk bei diesem kleinen Update des VIVA2 Add-ons liegt in dem Reporting von Schutzbedarfswerten und der entsprechenden Vererbung. Die interne Berechnung der Schutzbedarfsvererbung wurde dabei überarbeitet und fehlerbereinigt.
Neuerungen des VIVA2 3.2.4 Updates im Detail:
Überarbeitung der Schutzbedarfsvererbung
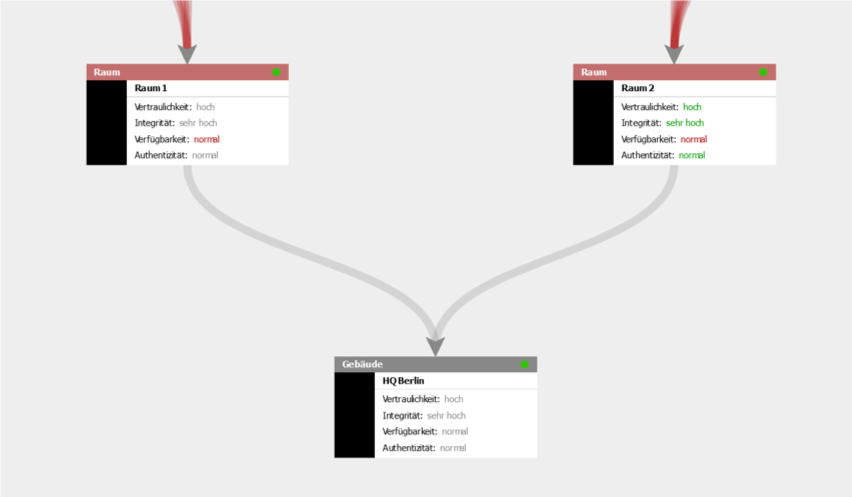
Wenn Schutzbedarfe herabgesetzt werden (erkennbar an der roten Markierung), dann wurde der herabgesetzte Wert nicht nach dem Maximalprinzip weitervererbt. Dieses Problem wurde jetzt behoben.
Neue Reportingmöglichkeiten für die Schutzbedarfsvererbung
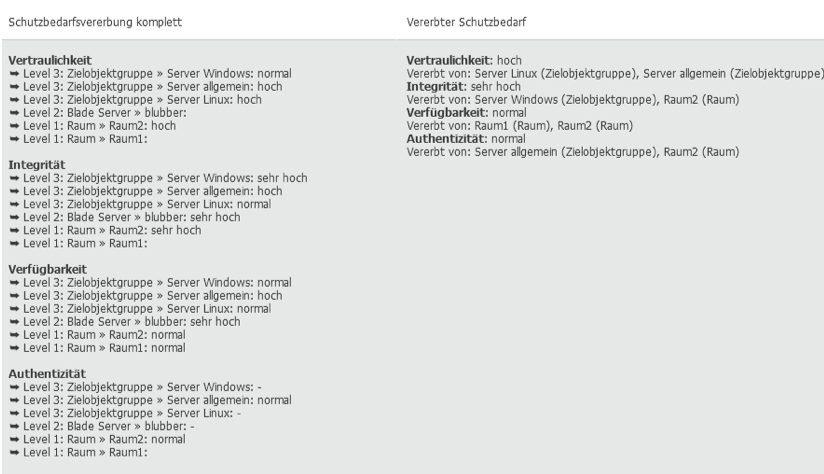
In der neuen Version wurden zwei neue Felder eingeführt, mit der man sich in Reports die komplette Schutzbedarfsvererbung bzw. den den vererbten Schutzbedarf ausgeben lassen kann. Die beiden neuen Felder „Schutzbedarfsvererbung komplett“ bzw. „Vererbter Schutzbedarf“ werden über die Kategorie „Informationsverbund“ (nicht „Schutzbedarf“!) eingebunden.
Neuer variabler Report „IT-Grundschutz-Check (vollständig)
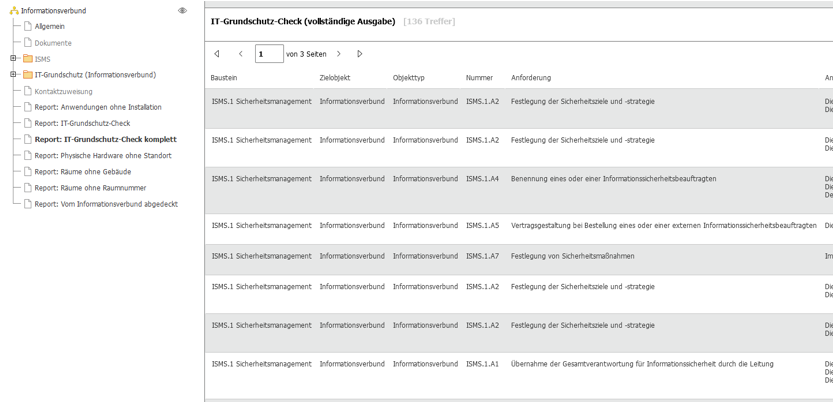
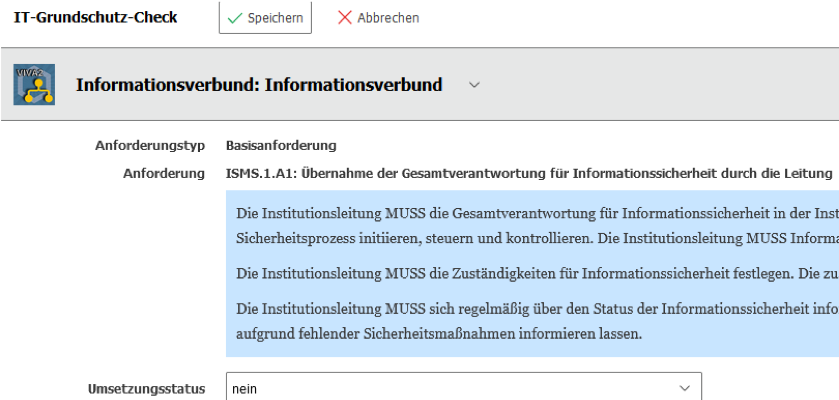
Es gibt jetzt eine neue Report-basierte benutzerdefinierte Kategorie „Report: IT-Grundschutz-Check (vollständig)“, die alle Felder der Kategorie „IT-Grundschutz-Check“ ausgibt. Die Kategorie ist gedacht für die Anzeige an dem Objekttypen „Informationsverbund“, wird aber von der Installation nicht automatisch an diesen gebunden, da den meisten Usern die weniger umfangreiche Kategorie „Report: IT-Grundschutz-Check“ genügt.
Neuer variabler Report „IT-Grundschutz-Check (vollständig)
Es gibt jetzt eine neue Report-basierte benutzerdefinierte Kategorie „Report: IT-Grundschutz-Check (vollständig)“, die alle Felder der Kategorie „IT-Grundschutz-Check“ ausgibt. Die Kategorie ist gedacht für die Anzeige an dem Objekttypen „Informationsverbund“, wird aber von der Installation nicht automatisch an diesen gebunden, da den meisten Usern die weniger umfangreiche Kategorie „Report: IT-Grundschutz-Check“ genügt.
Fehlerbehebungen
Wie in jedem Release wurden auch die offenen Fehler behoben. Eine vollständige Liste aller Änderungen und behobenen Bugs finden Sie im CHANGELOG.
Premium Partner
becon ist i-doit Premium Partner, Certified Support Partner und Development Partner und liefert somit das Rundum-sorglos-Paket.

Service Management
Die i-doit Compliance-Suite versammelt alle wichtigen Werkzeuge für Ihre IT-Sicherheit an einem Ort: CMDB, ISMS, Datenschutz und Change Management
Informationssicherheit mit ISMS in i-doit
Informationssicherheit betrifft jedes Unternehmen. Schützen Sie Ihre wertvollen Daten mit Standards und Normen wie ISO 27001 und IT Grundschutz des BSI. Standards helfen, den Gefahren von außen und von innen proaktiv zu begegnen. Minimieren Sie das Risiko und erhöhen Sie dadurch die Sicherheit Ihres Unternehmens. Überwachen Sie Ihre Prozesse, indem Sie aussagekräftige Reports nutzen. Profitieren Sie von der Integration einer CMDB und zahlreichen Erweiterungen um Ihre IT-Dokumentation zu automatisieren.

Abonnieren Sie unseren Blog!
Wir werden hier nicht nur über uns sprechen, sondern vor allem interessante Informationen über den Wandel der IT mit all seinen technologischen Facetten bereitstellen.
blog
Ähnliche Blogartikel
Wazuh 5.0 RC1: Neue Detection Engine, automatische Threat Intelligence und vereinfachte Architektur
Die Neuerungen von Wazuh 5.0 RC1 im Überblick: Eine neue Detection Engine mit Sigma-Unterstützung, das Wazuh Common Schema, automatische Threat-Intelligence-Updates und eine vereinfachte Architektur versprechen mehr Effizienz im Security Operations Center. Doch der Versionswechsel bringt auch Herausforderungen mit sich: Statt eines klassischen Upgrades ist eine Migration erforderlich.
EZB CEO Letter: Wenn KI das Zeitfenster für Cyberabwehr verkürzt
KI verändert die Cyberbedrohungslage und verkürzt das Zeitfenster für Erkennung, Patching und Reaktion. Mit ihrem CEO Letter fordert die EZB bedeutende Institute auf, ihre Cyberresilienz kritisch zu überprüfen. Welche sechs Handlungsfelder jetzt im Fokus stehen und wie sich daraus eine priorisierte Cybersecurity-Roadmap entwickeln lässt, zeigt dieser Artikel.
Video: Vulnerability Detection: Schwachstellen erkennen, CVEs überwachen & NIS2 erfüllen
Neue CVEs können Systeme jederzeit zu einem Sicherheitsrisiko machen und bleiben ohne kontinuierliches Monitoring oft unbemerkt. Unser neuestes Video zeigt, wie die Vulnerability Detection von Wazuh installierte Software erfasst, bekannte Schwachstellen erkennt und Unternehmen bei Vulnerability Management, NIS2 und ISO 27001 unterstützt.
Kontakt
Kontaktieren Sie uns!
Wir freuen uns von Ihnen zu hören.
Sie haben Fragen oder stehen vor einer besonderen Herausforderung? Unser engagiertes Team steht Ihnen für eine unverbindliche Beratung gerne zur Verfügung.