




Als kleines „Silvesterbonbon“ wurde am 31.12. mit der 1.5.1 ein neues Minor-Releases des ISMS Add-ons veröffentlicht. Neben der Einführung des neuen Objekttypen „Normanforderungen“ zum Import und zur Verwaltung von Anforderungen aus Standard-Normen wurde die Dokumentation der im letzten Major-Release eingeführten Auditabweichungen erweitert. Bugfixes und optische Verbesserungen sind auch wieder mit dabei.
Dies sind die Neuerungen im Detail:
Neuer Objekttyp „ Normanforderung“
Mit dem neuen Objekttypen „Normanforderung“ und der gleichnamigen Kategorie können jetzt Anforderungstexte aus (ggf. lizenzpflichtigen) Standardnormen wie z.B. ISO27001, ISO27002 in i-doit importiert und deren Umsetzung dokumentiert werden.

Neue Attribute in der Kategorie „Abweichung“
In der Kategorie „Abweichung“, die zu dem im letzten Major-Release eingeführten Objekttypen „Audit“ gehört, wurden die folgenden neuen Attribute eingeführt, um die Auditabweichung besser dokumentieren zu können:
- Mangelbeschreibung
- Thema
- Schwere
- KRITIS-Bezug
- KRITIS-Risiko
- Maßnahmen
- Verantwortlich
- Termin
Außerdem zeigt das virtuelle Attribut „Umsetzungsstatus“ den errechneten Gesamtumsetzungsstand aus den zugewiesenen Maßnahmen.

Einführung eines Direktlinks in eine Risikobewertung
Bislang konnte man im Reportmanager nur zum Objekt springen, zu dem die Risikobewertung gehört. Mit dem neuen virtuellen Feld „Direktlink“ kann man aus Reports, die mit dem Reportmanager erstellt wurden, direkt in die entsprechende Risikobewertung springen.

Benutzerdefinierte Einstellungen über die Mandanten- und Expertensettings möglich
Über die Mandanteneinstellungen können zusätzliche Attribute bei Risikoeinschätzungen eingeblendet werden. Und über Expertensettings kann für die einzelnen Level des Schadensausmaßes und der Eintrittswahrscheinlichkeit eine Zahl vorgegeben werden, mit der statt des eigentlichen Levels gerechnet werden soll.

Fehlerbehebungen
Wie in jedem Release wurden auch die offenen Fehler behoben. Eine vollständige Liste aller behobenen Bugs finden Sie im CHANGELOG.
Premium Partner
becon ist i-doit Premium Partner, Certified Support Partner und Development Partner und liefert somit das Rundum-sorglos-Paket.

360° It Dokumentation
i-doit Professional – Ein ISMS mit den Vorteilen einer generischen CMDB
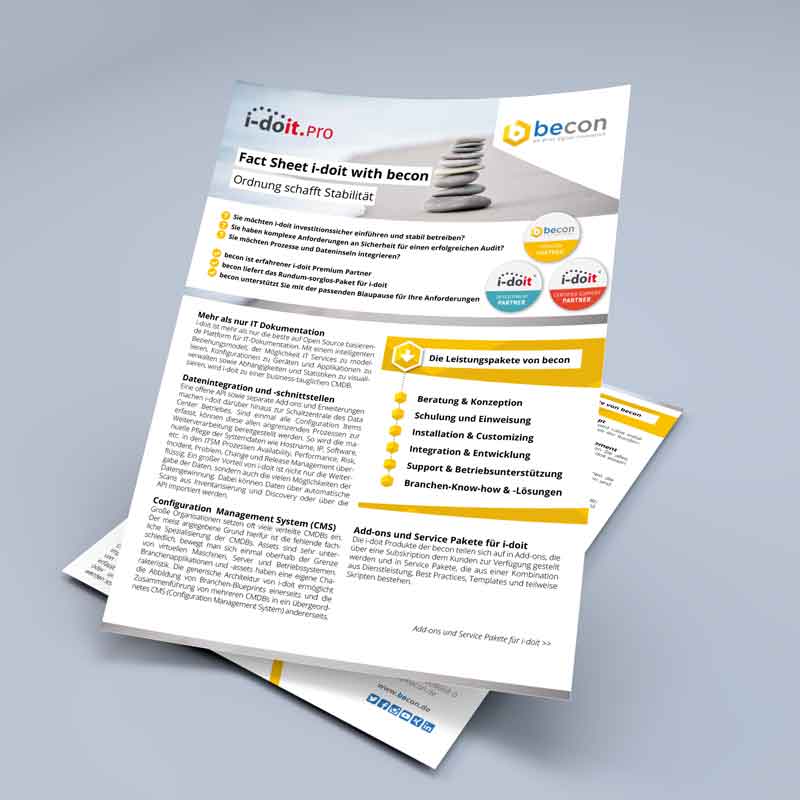
Fact Sheet
Mehr als nur IT-Dokumentation
i-doit ist mehr als nur die beste auf Open Source basierende Plattform für IT-Dokumentation. Mit einem intelligenten Beziehungsmodell, der Möglichkeit IT Services zu modellieren, Konfigurationen zu Geräten und Applikationen zu verwalten sowie Abhängigkeiten und Statistiken zu visualisieren, wird i-doit zu einer business-tauglichen CMDB. In diesem Fact Sheet beschreiben wir die Benefits von i-doit und Leistungspakete, Add-ons und Service Pakete die becon Ihnen bietet.
Security
Wir begleiten Sie mit unserer Erfahrung neben der Einführung von i-doit auch bei der Auditvorbereitung.
Abonnieren Sie unseren Blog!
Wir werden hier nicht nur über uns sprechen, sondern vor allem interessante Informationen über den Wandel der IT mit all seinen technologischen Facetten bereitstellen.
blog
Ähnliche Blogartikel

Webinar: IT- & Asset-Dokumentation mit DataGerry
DataGerry ist eine Open-Source-CMDB, mit der sich IT-Assets und Konfigurationen komplett frei modellieren, verwalten und automatisieren lassen – flexibel, erweiterbar und ohne starre Vorgaben. Seien Sie bei unserem Webinar am 17. September dabei: Wir zeigen die wichtigsten Funktionen von DataGerry, demonstrieren die flexible Datenmodellierung und erklären, wie sich das Tool optimal in Ihre IT-Prozesse integrieren lässt.

DataGerry | Release 3.0.0
Das DataGerry 3.0.0 Major Release bringt neue Funktionen wie ein vollständig integriertes ISMS-Modul, den interaktiven CI-Explorer, Unterstützung für Many-to-Many-Beziehungen und ein komplett neu gestaltetes Berichtssystem. Verwalten Sie Risiken, visualisieren Sie Abhängigkeiten und analysieren Sie Ihre Daten noch effizienter.

Moderne Cyber Security: Warum SIEM für Unternehmen unverzichtbar ist
Cyberangriffe werden immer raffinierter, und Unternehmen stehen vor der Herausforderung, ihre IT-Infrastrukturen effektiv zu schützen. Dabei reicht es längst nicht mehr aus, nur auf herkömmliche Sicherheitsmaßnahmen wie Firewalls oder Antivirensoftware zu setzen. Eine zentrale Rolle spielt das Security Information and Event Management (SIEM).
Kontakt
Kontaktieren Sie uns!
Wir freuen uns von Ihnen zu hören.
Sie haben Fragen oder stehen vor einer besonderen Herausforderung? Unser engagiertes Team steht Ihnen für eine unverbindliche Beratung gerne zur Verfügung.