




Durch eine Inkompatibilität der vorherigen Version des ISMS-Add-ons mit der aktuellen i-doit Version 27 kommen wir nun in den Genuss eines vorgezogenen neuen Releases. Neben der Behebung der Kompatibilitätsprobleme werden Normanforderungstexte jetzt formatiert dargestellt und Risikoeigentümer können jetzt an der Risikoeinschätzung dokumentiert werden.
Neuerungen des ISMS 1.5.5 Updates im Detail:
Text-Formatierung für Normanforderungstexte
Zur Darstellung von Texten aus Normanforderungen (wie z.B. den Controls aus der ISO 27002) fehlten diverse Möglichkeiten, Textelemente wie z.B. Überschriften, Tabellen und Aufzählungen automatisch zu formatieren. Um keine Inlineformatierungen importieren zu müssen, haben Normanforderungstexte jetzt eine Standardformatierung für diese Elemente erhalten. Zur besseren Lesbarkeit werden die Anforderungstexte mit einer Serifenschriftart dargestellt.

Neues Attribut „Risikoeigentümer“
Risikoeigentümer können jetzt über ein eigenes Attribut direkt an der Risikoeinschätzung dokumentiert werden. Die bisherige Möglichkeit, Risikoeigentümer über eine Kontaktzuweisung am betroffenen Objekt zu dokumentieren, wird damit abgelöst, da die Risikobewertungen an einem Objekt verschiedene Risikoeigentümer haben konnten, was bisher nicht abbildbar war.
ACHTUNG!
Bei einem Update auf die Version 1.5.5 werden alle Kontaktzuweisungen mit der Rolle „Risikoeigentümer“ in die bestehenden Risikoeinschätzungen migriert. Die Kontaktzuweisungen werden anschließend genauso wie die Rolle „Risikoeigentümer“ gelöscht.

Fehlerbehebungen ISMS 1.5.5
Wie in jedem Release wurden auch die offenen Fehler behoben. Eine vollständige Liste aller Changes und behobenen Bugs finden Sie im CHANGELOG.
Premium Partner
becon ist i-doit Premium Partner, Certified Support Partner und Development Partner und liefert somit das Rundum-sorglos-Paket.

Service Management
Die i-doit Compliance-Suite versammelt alle wichtigen Werkzeuge für Ihre IT-Sicherheit an einem Ort: CMDB, ISMS, Datenschutz und Change Management
INFORMATION SECURITY
Durchführung von Risikoanalysen nach ISO27001-Norm mit dem i-doit Add-on ISMS
User Story der Schweickert GmbH
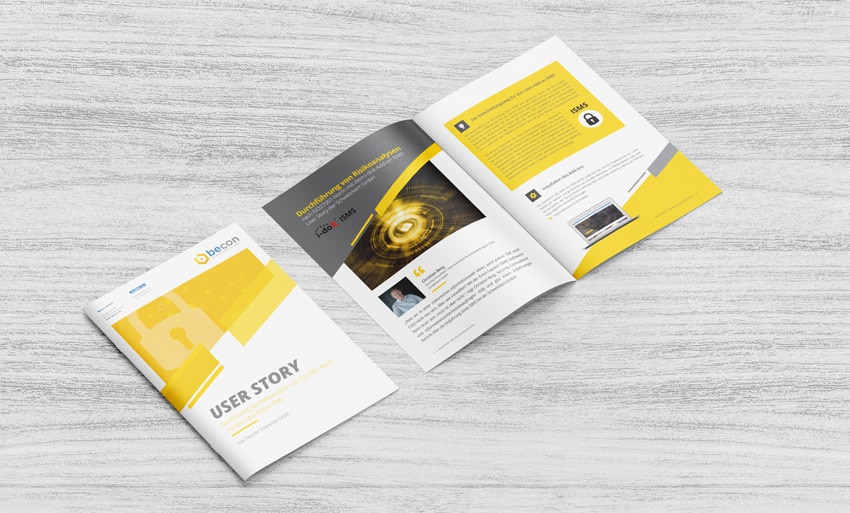
Die digitale Welt birgt zweifellos ihre Herausforderungen. Insbesondere wenn es um die Verwaltung sensibler Informationen geht. Sicher wissen Sie nur allzu gut um die Risiken, die damit einhergehen. Doch wie können Sie diese Risiken effektiv und effizient managen, ohne sich in einem Meer von Excel-Tabellen zu verlieren?
In unserer neuesten User Story präsentiert Christian Berg, Security Consultant und Informationssicherheitsbeauftragter bei der Schweickert GmbH, eine Lösung, die genau hier ansetzt. In der User Story berichtet er vom Entscheidungsweg bis hin zur Nutzung des i-doit Add-ons ISMS und wie das Tool seine Arbeit erleichtert. Mit Features wie der Tree-View, der ISMS Risikomatrix und einer Fülle von Objekten zeigt er auf, wie einfach und kosteneffektiv die Implementierung eines Informationssicherheitsmanagementsystems sein kann.
Informationssicherheit mit ISMS in i-doit
Informationssicherheit betrifft jedes Unternehmen. Schützen Sie Ihre wertvollen Daten mit Standards und Normen wie ISO 27001 und IT Grundschutz des BSI. Standards helfen, den Gefahren von außen und von innen proaktiv zu begegnen. Minimieren Sie das Risiko und erhöhen Sie dadurch die Sicherheit Ihres Unternehmens. Überwachen Sie Ihre Prozesse, indem Sie aussagekräftige Reports nutzen. Profitieren Sie von der Integration einer CMDB und zahlreichen Erweiterungen um Ihre IT-Dokumentation zu automatisieren.

INFORMATION SECURITY
Information Security Management System
Der Praxisleitfaden zum i-doit ISMS

Systeme, Anwendungen und Prozesse innerhalb von Organisationen werden zunehmend komplexer. Damit nimmt die Angriffsfläche zu, die potenzielle Angreifer und Schadsoftware ausnutzen können. Die Informationssicherheit hat das Ziel, diese Angriffsfläche gering zu halten und Unternehmenswerte (Assets) zu schützen. Das Thema Sicherheit gewinnt in vielen Unternehmen erst an Bedeutung, wenn geschäftskritische Prozesse gestört wurden oder ein finanzieller Schaden entstanden ist. Dabei sind die meisten Impacts mit einfachen Mitteln abzuwehren oder deren Tragweite drastisch zu reduzieren. Diese Schritte möchten wir Ihnen im i-doit ISMS Praxisleitfaden näher bringen.
Abonnieren Sie unseren Blog!
Wir werden hier nicht nur über uns sprechen, sondern vor allem interessante Informationen über den Wandel der IT mit all seinen technologischen Facetten bereitstellen.
blog
Ähnliche Blogartikel

ISMS & VIVA2 Workshop
Wir möchten Sie herzlich zu unserem ISMS & VIVA2 Workshop am 13. November 2024 einladen. Die Online-Schulung begleitet Sie beim Aufbau eines Information Security Management Systems mit i-doit: Von der Grundkonfiguration über den Import von Katalogen und Bestandsdaten, Risikoeinschätzungen bis hin zu Reportingmöglichkeiten. Jetzt anmelden und Teilnahme sichern!

DATAGERRY | RELEASE 2.2.0
Wir freuen uns, die neue Version 2.2.0 von DATAGERRY ankündigen zu können! Mit der neuen „Multi Data Sections „-Funktion und einigen Bugfixes.

Update ISMS 1.5.6 | Neues Minor-Release verfügbar
In der neuen Version 1.5.6 des ISMS Add-ons wurden durch die Änderungen in i-doit 29 vor allem interne Funktionen des ISMS Add-ons aktualisiert. Zu den Neuerungen zählt unter anderem die Anzeige der Risikoklasse während der Risikoeinschätzung.
Kontakt
Kontaktieren Sie uns!
Wir freuen uns von Ihnen zu hören.
Sie haben Fragen oder stehen vor einer besonderen Herausforderung? Unser engagiertes Team steht Ihnen für eine unverbindliche Beratung gerne zur Verfügung.